Qu'est-ce qu'un serveur proxy et comment fonctionne-t-il ?
Ce qu'est un serveur proxy, comment il relaie vos requêtes, proxy direct ou inverse, protocole ou type d'IP, et comment vérifier l'IP que voit un site.
Qu'est-ce qu'un serveur proxy et comment fonctionne-t-il ?
Ce guide s'adresse à ceux qui croisent le mot "proxy" partout et veulent une réponse simple : ce que fait le serveur intermédiaire, ce qu'il change et ce qu'il ne change pas. On suit le trajet d'une requête, on sépare protocole et type d'IP, puis on vérifie le résultat soi-même. Pas de listes de proxys gratuits ici, et Top Proxy ne vend pas d'IP : nous comparons des fournisseurs.
01Ce qu'est un serveur proxy
Un serveur proxy est un ordinateur qui envoie des requêtes à votre place. Votre navigateur ou votre script ne contacte pas le site directement. Il s'adresse au proxy, qui ouvre sa propre connexion vers le site, récupère la réponse et vous la renvoie.
Le site ne parle qu'au proxy. L'adresse qu'il enregistre est donc celle du proxy, pas celle que vous a attribuée votre fournisseur d'accès.
La norme HTTP, la RFC 9110, le formule plus sèchement : un proxy est un intermédiaire de transfert de messages choisi par le client, en général via sa configuration locale. Ce détail compte plus qu'il n'en a l'air. Un proxy, c'est vous qui l'activez, dans une appli, une extension ou un réglage du système. Aucun trafic n'y passe tant qu'un logiciel n'est pas configuré pour l'utiliser.
Le mot désigne en pratique trois choses différentes, ce qui entretient la confusion :
- le serveur lui-même, avec une adresse et un port, par exemple
198.51.100.7:8080; - le service qui vous loue l'accès à un ensemble de ces serveurs ;
- le champ de votre navigateur ou de votre système où vous saisissez cette adresse.
Dans cet article, "proxy" désigne le premier sens : la machine au milieu.
02Comment fonctionne un proxy, étape par étape
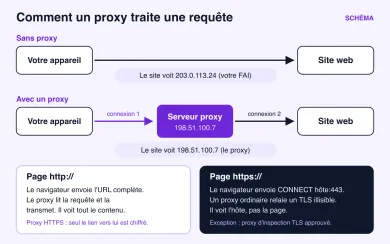
Voici ce qui se passe quand votre navigateur charge une page à travers un proxy web classique.
- Le navigateur se connecte à l'adresse et au port du proxy, pas au site.
- Si le proxy exige une authentification, le navigateur envoie un identifiant et un mot de passe, ou le proxy vérifie que votre IP figure sur sa liste autorisée.
- Pour une page en
http://, le navigateur envoie l'URL complète au proxy. Le proxy lit la requête, ouvre sa propre connexion vers le site et la transmet. - Pour une page en
https://, le navigateur envoie une requêteCONNECTqui nomme l'hôte et le port, par exempleexample.com:443. La RFC 9110 décrit cette méthode à la section 9.3.6. Le proxy ouvre une connexion TCP vers cet hôte, puis se contente de recopier les octets dans les deux sens. - Le site répond au proxy, qui renvoie la réponse au navigateur.
Dans le cas courant, celui d'un proxy qui n'intercepte rien et d'une session TLS valide de bout en bout entre votre navigateur et le site, le proxy ne voit pas le contenu d'une page HTTPS. Il connaît l'hôte et le port demandés, les volumes et les horaires. Les adresses, les mots de passe et le texte des pages restent dans le tunnel.
Il existe une exception à connaître. Dans beaucoup d'entreprises et d'écoles, le proxy fait de l'inspection TLS. Il déchiffre le trafic, le contrôle, puis le rechiffre avec son propre certificat. Ça ne fonctionne que si l'appareil fait confiance à ce certificat, ce qu'un administrateur installe en général sur les postes gérés. Sur un tel appareil, l'opérateur du proxy peut lire le contenu HTTPS. Si vous trouvez dans votre magasin de certificats une autorité que vous n'avez pas ajoutée, partez de ce principe.
Un proxy SOCKS5, défini par la RFC 1928, suit la même logique un cran plus bas. Il ne s'intéresse pas au HTTP. Il relaie des connexions TCP vers n'importe quel hôte et port, et il peut relayer de l'UDP grâce à la commande UDP ASSOCIATE, si le client la prend en charge. C'est pour cette raison que des clients de jeu, de messagerie ou SSH peuvent passer par SOCKS5 alors qu'un proxy HTTP ne leur sert à rien.
Un proxy peut aussi annoncer sa présence. Il peut ajouter un en-tête Via ou Forwarded, ce dernier décrit dans la RFC 7239, et y inscrire votre adresse d'origine. Les proxys commerciaux destinés au scraping ou à la gestion de comptes ne le font en général pas, mais c'est une décision de l'opérateur, pas une propriété du protocole. Dans un tunnel CONNECT HTTPS, le proxy ne peut de toute façon pas ajouter d'en-têtes aux requêtes chiffrées qui le traversent.
03Proxy direct et proxy inverse
Tout ce qui précède décrit un proxy direct, en anglais "forward proxy". Il se place du côté du client et agit pour lui. Vous le choisissez, vous le configurez, et il vous donne une autre adresse de sortie.
Un proxy inverse ("reverse proxy") se trouve de l'autre côté. Il est placé devant un site et reçoit les connexions des visiteurs à sa place. Nginx devant un serveur d'application, un CDN, un répartiteur de charge : ce sont des proxys inverses. La RFC 9110 les appelle "gateways". Le visiteur ne sait souvent pas qu'il y en a un, et il n'a rien à configurer.
| Proxy direct | Proxy inverse | |
|---|---|---|
| Qui le choisit | Le client | Le propriétaire du site |
| Au service de | L'utilisateur ou son script | Le serveur et ses visiteurs |
| Ce qu'il masque | L'adresse du client aux yeux du site | Les serveurs internes aux yeux des visiteurs |
| Usage typique | Changer d'IP de sortie, filtrer, mettre en cache côté entreprise | Répartition de charge, cache, terminaison TLS, protection |
| Ce qu'on achète chez un fournisseur | Oui | Non, c'est de l'infrastructure de site |
Quand on parle d'acheter des proxys, il s'agit toujours de proxys directs. La suite de l'article ne parle que de ceux-là.
04Protocole et type d'IP : deux choix distincts
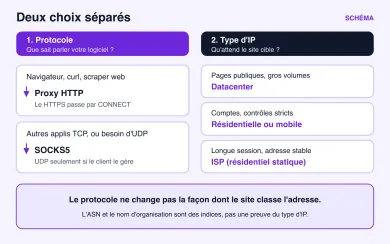
C'est l'endroit où la plupart des débutants se trompent, et les pages de vente n'aident pas. Quand vous achetez un proxy, vous faites en réalité deux choix indépendants.
Le protocole décrit la façon dont votre logiciel parle au proxy : HTTP, HTTPS ou SOCKS5. Il dépend de ce que votre appli sait gérer. Un navigateur ou une bibliothèque HTTP fonctionne avec un proxy HTTP. Un client qui n'est pas web ou qui a besoin d'UDP demande SOCKS5. Le guide SOCKS5 ou HTTP détaille la différence, notamment pour le DNS.
Le type d'IP décrit l'origine de l'adresse de sortie que voit le site : un hébergeur (datacenter), une box d'abonné (résidentielle), un opérateur mobile, ou une adresse de FAI hébergée sur du matériel serveur (ISP). Il dépend de ce que le site cible accepte.
| Choix | Options | Ce qu'il décide | Ce qu'il ne décide pas |
|---|---|---|---|
| Protocole | HTTP / HTTPS | Trafic web, HTTPS via CONNECT ; un proxy HTTPS chiffre aussi le lien vers le proxy | Le type d'adresse que voit le site |
| Protocole | SOCKS5 | Tout TCP, plus l'UDP si le client le gère | Le chiffrement, il n'en ajoute aucun |
| Type d'IP | Datacenter | Vitesse, prix bas, gros volumes | La confiance sur les sites à connexion sensible |
| Type d'IP | Résidentielle | Adresse d'abonné grand public, rotation possible | Latence stable, trafic illimité |
| Type d'IP | Mobile | Adresse d'opérateur souvent partagée derrière du CGNAT | Coût bas au Go |
| Type d'IP | ISP (résidentiel statique) | Adresse de FAI stable sur un serveur | Grands pools en rotation |
Les deux choix se combinent librement. Une IP résidentielle peut se consommer en HTTP ou en SOCKS5, une IP datacenter aussi. Changer de protocole ne transforme pas une adresse datacenter en adresse résidentielle aux yeux du site. Pour comparer les origines, voyez résidentiel ou datacenter et ISP ou résidentiel.
Une précision sur la façon dont les sites classent une adresse. Ils regardent le système autonome (ASN) qui l'annonce, le nom de l'organisation dans les bases d'enregistrement et des bases de réputation commerciales. Ce sont des indices. Une IP ISP est annoncée par un fournisseur d'accès tout en tournant dans un centre de données, et une base de géolocalisation peut avoir des mois de retard. Ni l'ASN ni le nom d'organisation ne prouvent à eux seuls la catégorie de produit que vous avez achetée.
05À quoi sert un proxy
Les usages sérieux se ramènent à quelques familles. Pour chacune, l'origine de l'IP compte souvent plus que le protocole.
| Tâche | Ce qu'on attend du proxy | Type d'IP habituel |
|---|---|---|
| Collecte de pages publiques | Beaucoup de requêtes en parallèle, rotation | Datacenter, résidentielle si le site bloque |
| Plusieurs comptes sur un réseau social ou une marketplace | Une sortie stable et distincte par profil | Mobile ou résidentielle, en session fixe |
| Vérifier publicités ou résultats de recherche par pays | Ciblage par pays, parfois par ville | Résidentielle |
| Tester un site depuis une autre région | Quelques requêtes, une adresse locale | Datacenter ou résidentielle |
| Filtrage et cache en entreprise | Contrôle centralisé de la navigation | Proxy interne, pas un service loué |
Mon avis, pour qui débute : ne partez pas sur du résidentiel par réflexe. C'est plus cher, facturé au Go, et pour lire des pages publiques une IP datacenter suffit souvent. Passez au résidentiel ou au mobile quand le site vous bloque ou quand un compte est en jeu. Le catalogue sépare les offres résidentielles, mobiles et datacenter. Sur chaque page, filtrez par protocole pour ne garder que les fournisseurs qui proposent SOCKS5 si votre logiciel en a besoin.
Si vous cherchez un fournisseur qui propose les deux protocoles et plusieurs types d'IP, ces fiches de notre catalogue sont un bon point de départ :
SOAX vend des proxies résidentiels et mobiles rotatifs sur un pool de crédits partagé, avec datacenter et ISP dans les mêmes forfaits. Builder commence à $200/mois + TVA (200 crédits) ; le trafic Tier 1 est à $3/GB sur Builder.
Bright Data est un grand réseau de proxies pour la collecte de données : IP résidentielles, mobiles, ISP et datacenter dans environ 195 pays. Le trafic résidentiel peut se payer à l'usage sans abonnement, et les adresses datacenter et ISP se vendent par packs dès 10 IP. L'accès résidentiel et mobile exige une vérification d'identité.
Comparez sur chaque fiche la période d'essai, le mode de facturation et le ciblage géographique. Un forfait au Go convient à une navigation légère. Pour de gros volumes, une offre au port ou à l'IP revient souvent moins cher.
06Ce qu'un proxy ne fait pas
Un proxy change l'adresse que voit le site. Le reste, il le laisse en grande partie tel quel, et c'est là que naissent la plupart des déceptions.
Il ne chiffre pas votre trafic par lui-même. Le lien entre vous et un proxy HTTP ou SOCKS5 ordinaire circule en clair. Si le site est en HTTPS et que le proxy n'intercepte rien, TLS protège le contenu de bout en bout. Si le site est en HTTP simple, l'opérateur du proxy et chaque réseau traversé peuvent le lire. Certains fournisseurs proposent un point d'accès en HTTPS : le lien entre vous et le proxy est alors chiffré, ce qui cache la cible à votre réseau local. Le fournisseur, lui, la voit toujours.
Il ne couvre que les logiciels configurés pour l'utiliser. Un navigateur réglé sur un proxy passe par lui, mais votre messagerie, vos mises à jour et beaucoup d'applis mobiles gardent votre connexion habituelle. Certaines applis ignorent même le proxy système. C'est la grande différence avec un VPN, qui en tunnel complet fait passer tout le trafic de l'appareil. Ce n'est vrai qu'en tunnel complet : avec le split tunneling ou certaines règles du client, une partie du trafic sort quand même en direct.
Il ne vous rend pas anonyme. Les sites croisent l'adresse IP avec les cookies, l'empreinte du navigateur, l'historique du compte et les moyens de paiement. Un proxy change un seul de ces signaux. Le navigateur peut aussi révéler une autre adresse par WebRTC, selon ses réglages.
Il ne règle pas le DNS à votre place. Avec SOCKS5, la résolution des noms peut se faire sur votre appareil ou sur le proxy, selon le client. Dans curl, c'est la différence entre socks5:// et socks5h://. Si la résolution reste locale, votre fournisseur d'accès voit encore les noms des sites que vous visitez.
07Comment vérifier qu'un proxy fonctionne
Deux contrôles rapides attrapent la plupart des erreurs. Ils ne répondent pas à la même question, faites donc les deux.
Le premier compare des adresses dans le navigateur. Avant d'activer le proxy, ouvrez Mon IP dans le navigateur ou le profil que vous allez configurer, et notez l'adresse affichée. C'est votre point de départ. Activez ensuite le proxy dans ce même navigateur, rechargez la page et confrontez la nouvelle adresse à deux références : ce point de départ, et l'IP de sortie que le fournisseur annonce dans sa documentation ou son tableau de bord. Pour un pool rotatif, il annonce plutôt un pays ou une plage. Si l'adresse n'a pas bougé, ou si elle ne colle pas à ce qui est annoncé, cherchez pourquoi avant d'aller plus loin.
Le nom du fournisseur d'accès ou l'ASN affichés ne tranchent pas. Une IP ISP ou résidentielle peut très bien appartenir au même opérateur que votre box. Ce sont des indices. Ce qui compte, c'est l'adresse elle-même.
Ce contrôle vaut pour ce navigateur, à ce moment-là, et rien d'autre. Il ne dit rien de vos scripts, de vos autres applis, de vos requêtes DNS ni du routage du système. Un script se vérifie depuis le script, en lui faisant demander son adresse publique avec le même réglage de proxy. Une autre appli, pareil, depuis l'appli. Le DNS demande sa propre configuration et un test de fuite à part.
Le second porte sur le proxy lui-même. Collez son adresse dans le vérificateur de proxy. Le formulaire accepte une adresse par ligne, au format ip:port, user:pass@ip:port, ip:port:user:pass ou avec le protocole en préfixe, puis propose de choisir les sites cibles à tester.
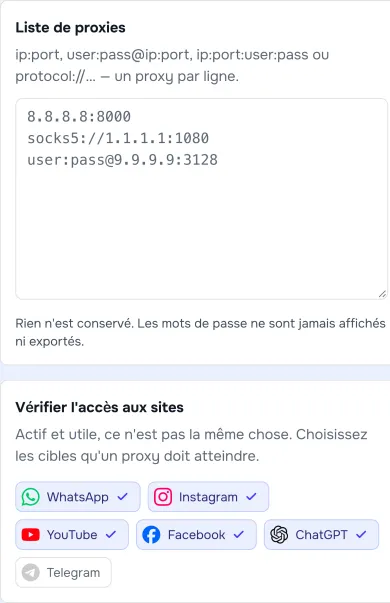
Ce test part de notre serveur. Il indique si le proxy répond, à quelle vitesse, et s'il atteint les sites choisis. Il ne prouve pas que votre appli, votre script ou vos requêtes DNS passent réellement par ce proxy. Le premier contrôle ne le prouve pas non plus, sauf pour le navigateur testé. Chaque appli ou script se vérifie de l'intérieur, et le DNS par un test de fuite. Si une sortie vendue comme résidentielle apparaît rattachée à un hébergeur, voyez-y un signal à creuser avec le fournisseur, pas un verdict : l'ASN et le nom d'organisation restent des indices.
Pour aller plus loin, le guide vérifier qu'un proxy fonctionne couvre les erreurs d'authentification, les fuites DNS et les tests depuis un script.
Quelle est la différence entre un proxy et un VPN ?
Un proxy cache-t-il mon adresse IP ?
Un proxy peut-il voir mes mots de passe ?
Faut-il choisir HTTP ou SOCKS5 ?
Un proxy gratuit fait-il l'affaire ?
Un proxy accélère-t-il la connexion ?
Articles associés
Proxies gratuits : risques, limites et comment tester avec prudence
Un proxy gratuit est-il sûr ? Ce que voit son opérateur en HTTP et en HTTPS, liste publique ou essai d'un fournisseur, et comment lire un test sans vous exposer.
Qu'est-ce qu'un proxy résidentiel et comment ça marche
Les proxies résidentiels sortent par des adresses d'opérateur grand public. Pools, sessions sticky, ce que le site voit, et quoi demander au fournisseur avant d'acheter.
4 min de lectureMeilleurs proxies pour le web scraping en 2026 : une liste de contrôle d'achat
Un achat de scraping en 2026 commence par la cible, pas par un fournisseur. Utilisez cette liste pour l'origine, la session, la géo, la facturation, et un test en direct avant de monter.
5 min de lecture