Proxy ou VPN : lequel choisir selon votre usage
Proxy ou VPN, quelle différence ? Applications couvertes, chiffrement, DNS et type d'IP comparés, avec une matrice par tâche et une méthode pour vérifier l'IP vue par les sites.
Proxy ou VPN : lequel choisir selon votre usage
Vous voulez sortir sur Internet avec une autre adresse IP, et deux outils reviennent sans cesse. Ce guide s'adresse à ceux qui hésitent entre un proxy et un VPN pour une tâche précise : collecte de données, gestion de comptes, vérification de publicités dans un autre pays, ou simple navigation depuis le Wi-Fi d'un hôtel. On compare ce que chacun couvre et là où chacun lâche. Pas de clés gratuites ici, et Top Proxy ne vend pas d'IP : nous comparons des fournisseurs.
01Ce que changent vraiment un proxy et un VPN
Dans les deux cas, un serveur s'intercale entre vous et le site. Le site voit l'adresse de ce serveur, pas la vôtre. La ressemblance s'arrête là.
Un proxy travaille connexion par connexion. Votre navigateur ou votre script ouvre une session vers le proxy et lui demande de récupérer une page ou de relayer un flux. Avec un proxy HTTP, une requête en http:// part vers le proxy, qui la transmet. Pour le HTTPS, le client envoie une requête CONNECT et le proxy ouvre un tunnel brut vers l'hôte et le port demandés. Cette méthode est décrite dans la RFC 9110, section 9.3.6. Un proxy SOCKS5, défini par la RFC 1928, se place un cran plus bas. Il relaie des connexions TCP et peut relayer de l'UDP grâce à la commande UDP ASSOCIATE, sans se soucier du contenu : page web, client de jeu ou session SSH.
Un VPN agit au niveau réseau. Il crée une interface virtuelle sur l'appareil, et le système d'exploitation y envoie des paquets IP. WireGuard, par exemple, se présente comme un tunnel de couche 3 qui chiffre les paquets et les transporte en UDP. Tout ce que la table de routage dirige vers cette interface passe par le tunnel, que l'application sache ou non qu'un VPN existe.
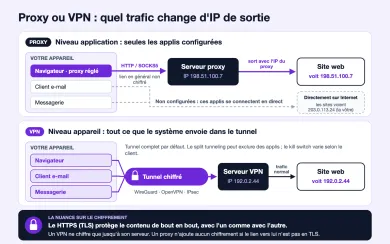
La réponse courte, donc : un proxy change la sortie des applications que vous lui confiez, un VPN change la sortie de tout le trafic que le système envoie dans le tunnel.
02Quelles applications chacun couvre
C'est la différence qu'on sous-estime le plus. La couverture décide de plus de choses que le chiffrement.
Un proxy n'agit que sur les logiciels configurés pour l'utiliser. Un navigateur équipé d'une extension proxy fait passer ses onglets par le proxy, mais votre messagerie, le service de mises à jour et vos applis de discussion gardent votre connexion habituelle. C'est souvent exactement ce qu'on cherche. Faire tourner dix profils de navigateur, chacun avec sa propre sortie résidentielle, c'est un travail de proxy. Un VPN s'y prête mal, puisqu'un tunnel donne une seule sortie à tout l'appareil.
Le revers, c'est que beaucoup de logiciels ignorent les réglages de proxy. Certaines applis mobiles passent outre le proxy Wi-Fi sur Android et iOS. Les jeux et les applis vocales ouvrent souvent des flux UDP qu'un proxy HTTP ne sait pas transporter. Les navigateurs peuvent aussi contourner le proxy : selon le navigateur et ses réglages, WebRTC contacte des serveurs STUN d'une manière qui peut révéler une autre adresse. Si votre objectif est que rien ne sorte de l'appareil avec votre IP personnelle, un proxy par application n'est pas le bon outil.
Un VPN en tunnel complet couvre tout l'appareil par défaut. Le split tunneling change la donne, et beaucoup de clients l'activent pour certaines applis ou pour le réseau local. Le kill switch varie aussi : certains clients bloquent le trafic quand le tunnel tombe, d'autres repassent sur la connexion normale sans prévenir. Lisez les réglages du client au lieu de supposer.
| Proxy | VPN | |
|---|---|---|
| Portée | Applications configurées pour l'utiliser | Trafic que le système route dans le tunnel |
| Protocoles courants | HTTP, HTTPS via CONNECT, SOCKS5 | WireGuard, OpenVPN, IPsec |
| Chiffrement entre vous et le serveur | Seulement si le lien vers le proxy est en TLS | Oui, intégré au tunnel |
| Trafic UDP | SOCKS5 peut le relayer, pas un proxy HTTP | Oui |
| Plusieurs sorties en même temps | Simple, une par profil ou par thread | En général une sortie par appareil |
| Type d'IP habituel | Datacenter, résidentielle, mobile, ISP | Souvent datacenter |
| Panne typique | L'appli ignore le proxy et sort en direct | Le tunnel tombe ou une règle de split le contourne |
03Chiffrement et DNS : tout dépend de la configuration
"Le VPN chiffre, le proxy non." La phrase est assez juste pour circuler partout, et assez fausse pour causer des ennuis.
Un VPN chiffre le tronçon entre votre appareil et son serveur. Sur le Wi-Fi d'un café, c'est utile : le réseau local ne voit que des paquets de tunnel. Après le serveur VPN, votre trafic repart comme du trafic Internet ordinaire. Si le site est en HTTPS, TLS 1.3 protège le contenu de bout en bout, avec ou sans VPN. Si le site est en HTTP simple, l'opérateur du VPN et chaque réseau situé après lui peuvent le lire. Le VPN n'ajoute aucun chiffrement au-delà de sa propre sortie.
Le lien vers un proxy classique n'est pas chiffré. Pour les sites HTTPS, c'est moins grave qu'il n'y paraît. Avec CONNECT, le proxy transporte une session TLS qu'il ne peut pas déchiffrer. Il voit quand même l'hôte et le port demandés, et le nom du serveur circule en général en clair pendant la poignée de main TLS. En revanche, du HTTP simple passé par un proxy est entièrement lisible par son opérateur. Certains fournisseurs proposent un point d'accès proxy en HTTPS, c'est-à-dire que le lien vers le proxy lui-même est enveloppé dans du TLS. Cela cache la cible du CONNECT à votre réseau local, pas au fournisseur.
Le DNS, c'est là que les deux outils fuient en pratique. Avec un VPN, le client impose en général son propre résolveur, et une configuration WireGuard le fixe avec une ligne DNS =. Si le système continue d'utiliser un autre résolveur, ou si le trafic IPv6 sort hors d'un tunnel uniquement IPv4, vos requêtes DNS montrent à votre fournisseur d'accès ce que vous visitez. Avec SOCKS5, c'est le client qui décide. La RFC 1928 permet d'envoyer un nom de domaine et de laisser le proxy le résoudre, mais beaucoup d'applis résolvent d'abord en local et n'envoient que l'IP. Dans curl, c'est toute la différence entre socks5:// et socks5h://. Les navigateurs qui utilisent le DNS over HTTPS, défini dans la RFC 8484, envoient leurs requêtes à leur résolveur DoH, qui passe ou non par votre proxy selon la configuration.
Le constat est le même des deux côtés. Aucun des deux outils ne vous protège du seul fait d'être activé. C'est la configuration qui protège.
04Protocole et type d'IP : deux choix distincts
Quand on compare proxy et VPN, on mélange souvent deux questions. La première porte sur le protocole, c'est-à-dire la façon dont votre trafic atteint la sortie. La seconde porte sur le type d'IP, donc le genre d'adresse que voit le site de destination. Un site ne sait pas si vous arrivez par SOCKS5 ou par WireGuard. Il sait en revanche si l'adresse appartient à un hébergeur, à un fournisseur d'accès fixe grand public ou à un opérateur mobile.
| Choix | Options | Ce qu'il détermine | Ce qu'il ne détermine pas |
|---|---|---|---|
| Protocole | Proxy HTTP / HTTPS | Trafic web via CONNECT, simple dans les navigateurs et les scrapers | UDP, applis non web |
| Protocole | SOCKS5 | Tout TCP, plus l'UDP si le client le gère | Le chiffrement |
| Protocole | WireGuard / OpenVPN / IPsec | Tunnel pour tout l'appareil, chiffré jusqu'au serveur | La classification de l'IP de sortie |
| Type d'IP | Datacenter | Vitesse et prix bas | La confiance sur les sites à connexion sensible |
| Type d'IP | Résidentielle | Ressemble à une box Internet, rotation possible | Latence fixe, trafic illimité |
| Type d'IP | Mobile | Adresse d'opérateur partagée via CGNAT, souvent mieux tolérée par les réseaux sociaux | Faible coût au Go |
| Type d'IP | ISP, résidentielle statique | Adresse stable d'un fournisseur d'accès sur du matériel serveur | Grands pools en rotation |
Beaucoup de VPN grand public sortent par des plages datacenter, et chaque adresse y est souvent partagée par de nombreux utilisateurs. Pour regarder un match depuis l'étranger, ça peut suffire, même si les résultats varient selon le service et changent avec le temps. Pour gérer plusieurs comptes, c'est souvent un mauvais choix : une sortie datacenter partagée porte déjà l'historique d'autres personnes. Les fournisseurs de proxys vendent les quatre types d'IP. Vous pouvez prendre des sorties résidentielles ou des sorties mobiles et vous connecter en HTTP ou en SOCKS5 selon ce que votre logiciel accepte.
Certains VPN proposent des IP résidentielles ou "dédiées" en option. Certains outils proxy encapsulent un proxy dans un tunnel WireGuard. Les étiquettes se brouillent. Posez les deux questions séparément, elles deviennent plus simples.
05Proxy ou VPN : quel outil pour quelle tâche
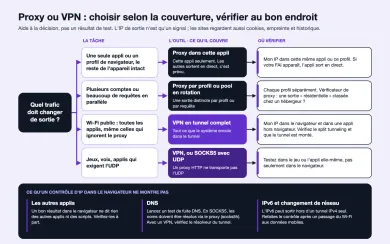
Voici comment je choisirais, tâche par tâche. Aucun de ces choix ne vous rend anonyme ni ne garantit l'accès à un site donné. Les sites croisent la réputation de l'IP avec les cookies, l'empreinte du navigateur, l'historique du compte et les moyens de paiement. Changer d'adresse de sortie ne modifie qu'un seul de ces signaux.
| Tâche | Meilleur choix | Pourquoi |
|---|---|---|
| Wi-Fi public, protéger le premier tronçon | VPN | Chiffre le trafic que le système envoie dans le tunnel, y compris celui des applis qui ignorent les proxys |
| Scraping, beaucoup de requêtes | Proxy résidentiel ou datacenter en rotation | Nombreuses sorties en parallèle, contrôle par requête |
| Plusieurs comptes sur des réseaux sociaux ou des marketplaces | Proxy mobile ou résidentiel, un par profil | Sortie distincte et stable pour chaque compte |
| Vérifier des publicités ou des résultats de recherche par pays | Proxy résidentiel avec ciblage géographique | Choix du pays ou de la ville, adresses de fournisseurs d'accès |
| Jeux, voix, applis qui exigent l'UDP | VPN, ou SOCKS5 avec prise en charge de l'UDP | Un proxy HTTP ne transporte pas l'UDP |
| Une seule appli, le reste de l'appareil intact | Proxy dans cette appli | Aucun changement pour le reste du trafic |
| Cacher son activité à son fournisseur d'accès | VPN avec réglages DNS vérifiés | Le FAI ne voit que le tunnel, l'opérateur du VPN voit ce que voyait le FAI |
La dernière ligne mérite qu'on s'y arrête. Un VPN ne supprime pas la partie qui peut voir les métadonnées de votre trafic. Il déplace cette visibilité de votre fournisseur d'accès vers l'opérateur du VPN. Que ce soit un progrès dépend de qui vous inspire le plus confiance, et de la politique de journalisation de l'opérateur, que vous ne pouvez en général pas vérifier vous-même.
Si le tableau vous oriente vers un proxy, ces fournisseurs de notre catalogue proposent des pools résidentiels et mobiles accessibles en HTTP et en SOCKS5 :
SOAX vend des proxies résidentiels et mobiles rotatifs sur un pool de crédits partagé, avec datacenter et ISP dans les mêmes forfaits. Builder commence à $200/mois + TVA (200 crédits) ; le trafic Tier 1 est à $3/GB sur Builder.
Bright Data est un grand réseau de proxies pour la collecte de données : IP résidentielles, mobiles, ISP et datacenter dans environ 195 pays. Le trafic résidentiel peut se payer à l'usage sans abonnement, et les adresses datacenter et ISP se vendent par packs dès 10 IP. L'accès résidentiel et mobile exige une vérification d'identité.
Comparez sur chaque fiche les conditions d'essai, la tarification du trafic et les options de ciblage avant de vous engager. Les forfaits au Go conviennent à une navigation légère. Pour de gros volumes de scraping, comparez aussi les offres au port ou à l'IP : selon le fournisseur et l'usage, elles peuvent revenir moins cher.
06Vérifier son IP de sortie et les fuites
Quel que soit l'outil, contrôlez ce que voit le reste d'Internet. Ça prend deux minutes et ça attrape la plupart des erreurs.
D'abord, ouvrez Mon IP dans le navigateur ou le profil qui utilise le proxy ou le VPN. L'adresse et la localisation doivent correspondre à la sortie que vous payez, pas à votre connexion personnelle. Si vous voyez votre propre fournisseur d'accès, l'appli sort en direct. Pour un proxy, vérifiez l'extension ou les réglages du profil. Pour un VPN, regardez le split tunneling et assurez-vous que le tunnel est bien monté.
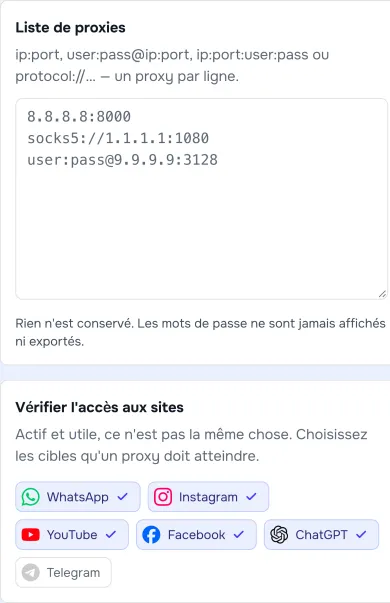
Ensuite, testez la sortie elle-même. Collez l'adresse du proxy dans le vérificateur de proxy pour savoir s'il répond, à quelle vitesse, et comment l'IP est classée. Une sortie vendue comme résidentielle que le vérificateur classe dans une plage d'hébergeur, c'est un point à soulever auprès du fournisseur.
Enfin, cherchez les fuites que la page d'IP ne montre pas. Lancez un test de fuite DNS et comparez les résolveurs affichés avec ceux que vous attendez. Si vous avez configuré SOCKS5, assurez-vous que le client résout les noms via le proxy. Avec un VPN, désactivez l'IPv6 ou vérifiez que le tunnel le transporte. Puis refaites le contrôle après un changement de réseau, par exemple en passant du Wi-Fi aux données mobiles. Les tunnels et les profils proxy lâchent souvent pile à ce moment-là.
Si tout est bon dans le navigateur, gardez en tête que d'autres applis de l'appareil peuvent encore utiliser votre connexion normale. Avec un proxy, c'est le fonctionnement prévu, pas un bug.
Proxy ou VPN, lequel protège le mieux la vie privée ?
Peut-on utiliser un proxy et un VPN en même temps ?
Un proxy SOCKS5 chiffre-t-il le trafic ?
Pourquoi certains sites bloquent mon VPN mais pas un proxy résidentiel ?
Un VPN cache-t-il mes requêtes DNS ?
Un proxy gratuit suffit-il pour changer d'IP ?
Articles associés
Bande passante proxy : calculer le coût par Go et par résultat
Ce que signifie la bande passante d'un proxy, ce qui consomme vraiment le trafic, comment comparer facturation au Go, à l'IP ou au port et calculer le coût par résultat réussi, avec des exemples fictifs.
Proxies gratuits : risques, limites et comment tester avec prudence
Un proxy gratuit est-il sûr ? Ce que voit son opérateur en HTTP et en HTTPS, liste publique ou essai d'un fournisseur, et comment lire un test sans vous exposer.
Qu'est-ce qu'un serveur proxy et comment fonctionne-t-il ?
Ce qu'est un serveur proxy, comment il relaie vos requêtes, proxy direct ou inverse, protocole ou type d'IP, et comment vérifier l'IP que voit un site.