Gemini ağ proxy'si: istemci bağlantısını kurun ve teşhis edin
google-genai'yi HTTP CONNECT proxy üzerinden yönlendirin, TLS'i açık tutun ve bir tüneli Google erişimi saymadan ölü atlama ile API reddini ayırın.
Bu rehber google-genai 2.30.1'in bir HTTP CONNECT proxy üzerinden çıkması gereken geliştiriciler içindir. Kontroller bir loopback origin ve dummy atlama kullandı, bir Google hesabı değil. Top Proxy IP satmaz, burada ücretsiz anahtar da yoktur. Çalışan bir tünel API erişimi değildir.
01Tek bir Gemini istemcisi seçin ve sabitleyin
Gemini bir ürün ailesidir. Tüketici web uygulaması, Gemini Developer API, Vertex AI veya Gemini Enterprise Agent Platform ve Gemini CLI ortak bir proxy düğmesi paylaşmaz. Karıştırmak, Python süreciniz hâlâ doğrudan giderken tarayıcıyı hata ayıklamanızın yoludur. Bu anlatım tek istemcide kalır: Gemini Developer API ile konuşan Google Gen AI Python SDK.
Gemini API belgeleri, 15 Ekim 2026'da erişildi, son güncelleme 13 Ekim 2026 UTC, o API'yi istemden üretime giden yol olarak anlatır. Proxy belgelemezler. Proxy kablolaması SDK README'sindedir. Kullanılabilir bölgeler, son güncelleme 28 Nisan 2026, AI Studio ve API için bir ülke listesidir. Proxy eksik bir bölge, doğrulanmış yaş veya fatura hesabı eklemez.
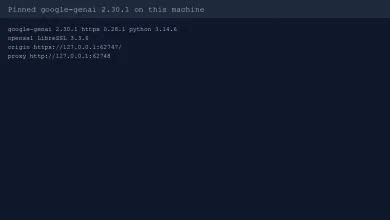
Ne içe aktardığınızı sabitleyin. Bu çalıştırma Python 3.14.6, google-genai 2.30.1, httpx 0.28.1 ve laboratuvar CA'sı için openssl ikilisi olarak LibreSSL 3.3.6 kullandı. PyPI aynı gün 2.30.1 listeliyordu. Kurulu istemci Gemini Developer API'yi varsayılan olarak https://generativelanguage.googleapis.com/ ve v1beta'ya yöneltti. Vertex başka kurucu ve başka ana bilgisayar kullanır. Burada ona dokunmayın.
- Gerçekten çalıştıracağınız Python'da bir venv oluşturun. Bu makine
/opt/homebrew/bin/python3.14kullandı. google-genai==2.30.1kurun. Daha yeni bir wheel paketinin HTTP yığınını altınızda yeniden yazmasına izin vermeyin.- Proxy'ye dokunmadan önce sürümleri yazdırın. google-genai ve httpx satırlarını tutun.
README, httpx varsayılanı çevresindeki Proxy bölümünde, SDK'nın hem eşzamanlı hem asenkron istemciler için httpx kullandığını söyler. google-genai[aiohttp] daha hızlı asenkron yol için bir ekstra, httpx ile eşleşmesi için trust_env=True ile. O ekstra bu çalıştırmada kurulmadı. aiohttp'nin bir şey yönlendirdiğini iddia etmeyeceğim. SOCKS5 yalnızca httpx[socks] ve HttpOptions.client_args sonrasında belgelenir. Burada da test edilmedi. Gerçekten hareket eden yol HTTP CONNECT'ti.
api_key'i genai.Client'a geçin veya init'ten önce GEMINI_API_KEY / GOOGLE_API_KEY ayarlayın. API anahtarı kurulumu hesap işidir. Laboratuvar dummy dize lab-not-a-google-key'i bir loopback origin'e karşı kullandı. O anahtar Google'a doğru makineden hiç çıkmadı.
02Client'ı oluşturmadan önce HTTPSPROXY ayarlayın
README açıktır. Hem httpx hem aiohttp ortamdan urllib.request.getproxies okur. İstemciyi oluşturmadan önce proxy'yi ayarlayın:
export HTTPS_PROXY='http://USER:PASS@PROXY_HOST:PROXY_PORT'
export SSL_CERT_FILE='/path/to/extra-ca.pem'
SSL_CERT_FILE isteğe bağlıdır. Genel CA'larda üretim Gemini özel CA dosyası istemez. Laboratuvar birine ihtiyaç duydu çünkü origin sertifikası yerelde basılmıştı. Kurulu 2.30.1 burada ekstra iş yapar. _api_client.py bir SSL bağlamını ssl.create_default_context(cafile=os.environ.get('SSL_CERT_FILE', certifi.where())) ile kurar çünkü SDK yazarlarının deyişiyle httpx SSL_CERT_FILE'ı kendi başına çekmez. Değişkeni Client(...)'tan önce export edin. Sonra export etmek canlı bir istemciye geriye dönük uygulanmaz.
HTTPS_PROXY içindeki userinfo proxy kimlik doğrulamasıdır. Gemini API anahtarınız değildir. API anahtarını Client(api_key=...) veya GEMINI_API_KEY içine koyun. Proxy URL'sini bir günlüğe dökerseniz parolayı karartın. Süreç listeleri ortamı bir an yine görür.
Aynı README SOCKS5'i HTTPS_PROXY üzerinden değil, httpx argümanları üzerinden gösterir:
from google import genai
from google.genai import types

client = genai.Client(
    api_key="YOUR_API_KEY",
    http_options=types.HttpOptions(
        client_args={"proxy": "http://USER:PASS@PROXY_HOST:PROXY_PORT"},
        timeout=60000,
        retry_options=types.HttpRetryOptions(attempts=1),
    ),
)
HttpOptions.timeout milisaniyedir. 2.30.1 bunu httpx'ten önce / 1000.0 ile çevirir. Bu yapıda retry_options=None tenacity'nin bir denemeden sonra durması demektir. Sorun giderme hâlâ Python SDK'nın geçici hataları yaklaşık 1s sonra 60s azamiyle dört keze kadar yeniden denediğini söyler. O sayfa 13 Ekim 2026 tarihlidir. Kurulu istemci HttpRetryOptions geçmedikçe bunu yapmaz. Ölü bir porta üstel geri çekilme izlemektense atlamayı teşhis ederken attempts=1 koymayı tercih ederim.
- Hedef HTTPS ise, Gemini öyledir, yalnızca
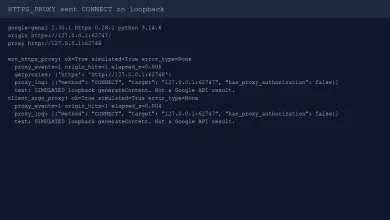
HTTPS_PROXYexport edin. Bu çalıştırmaHTTP_PROXYayarlamadı.urllib.request.getproxies()o zaman{'https': 'http://127.0.0.1:62748'}döndü. - Proxy'nin loopback görmesini istiyorsanız
NO_PROXY'yi boş tutun. Artakalan birNO_PROXY=localhostatlamayı atlar ve başarı gibi durur. genai.Client'ı ortam ayarlandıktan sonra oluşturun. Bitince kapatın.
Açık client_args={'proxy': ...} belgelenmiş diğer kapıdır. Bu çalıştırmada o da CONNECT gönderdi. Kabuk zaten HTTPS_PROXY sahibi olduğunda ve onunla savaşmak istemediğinizde kullanın.
03Rotayı kontrol ettiğiniz bir hedefte kanıtlayın
Durum 200 zayıf tanıktır. Doğrudan ve proxy'lenen çağrılar ikisi de 200 dönebilir. Bir atlama günlüğü veya origin damgası gerekir. Laboratuvar HttpOptions.base_url'i https://127.0.0.1:PORT/'a yöneltti, böylece google-genai generativelanguage.googleapis.com'u hiç açmadı. Origin SIMULATED etiketli JSON yanıtladı. Bu yönlendirme kanıtıdır. Model yanıtı, kota kontrolü veya bölge geçişi değildir.
Kendi kontrolünüz genel bir laboratuvardan daha küçük olabilir. Kurulu istemci, sahip olduğunuz bir proxy ve sahip olduğunuz bir hedef gerekir. Loopback yeter. verify'ı kapatmayın. Atlama sıkıcı olana kadar bunu Google'a yöneltmeyin.
import os
from google import genai
from google.genai import types

os.environ["HTTPS_PROXY"] = "http://USER:PASS@PROXY_HOST:PROXY_PORT"

client = genai.Client(
    api_key="YOUR_API_KEY",
    http_options=types.HttpOptions(
        timeout=60000,
        retry_options=types.HttpRetryOptions(attempts=1),
    ),
)
try:
    response = client.models.generate_content(
        model="gemini-flash-latest",
        contents="ping",
    )
    print(response.text)
finally:
    client.close()
Bu parça base_url ayarsız bırakırsanız Google ile konuşur. Loopback kontrolü konuşmadı. Kaydedilen sonuçlardaki portlar ölüdür. Ana bilgisayar ve portu hâlâ ayakta olan bir proxy'den kopyalayın.
- Proxy ortamı ve
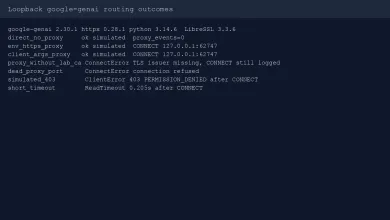
client_argsproxy'si olmadan bir kez çağırın. Doğrudan simulated metin döndü. Dummy CONNECT proxy boşta kaldı.proxy_events=0. HTTPS_PROXY'yihttp://127.0.0.1:PROXY_PORT'a export edip yeniden çağırın. ProxyCONNECT 127.0.0.1:ORIGIN_PORTkaydetti. Origin aynı SIMULATED metni döndü.getproxiesyalnızca https anahtarını gösterdi.client_args={'proxy': 'http://127.0.0.1:PROXY_PORT'}ile veHTTPS_PROXYolmadan tekrarlayın. CONNECT yine oldu. İki kapı, bir tünel türü.
Bir tarayıcı IP adresim sayfası tarayıcı çıkışını gösterir. Bu Python sürecini göstermez. Proxy kontrolü bir ana bilgisayarın HTTP veya SOCKS5 yanıtlayıp yanıtlamadığını söyler. Bir ucu yapıştırmadan önce işe yarar. Hâlâ google-genai değildir.
04TLS'i açık tutun, kimlik bilgilerini günlüklerden uzak tutun
HTTP proxy üzerinden HTTPS, CONNECT sonra o tünelden origin'e TLS'dir. Proxy URL'si http://... kalır. https:// proxy URL'si proxy'nin kendisine TLS demek olurdu. Bu çalıştırma onu ölçmedi.
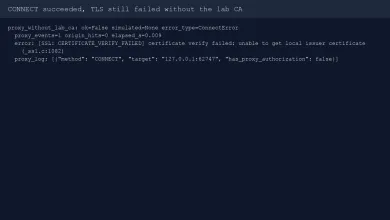
Laboratuvar CA'sı 127.0.0.1 için konu alternatif adı olan bir günlük sertifikaydı. SSL_CERT_FILE o CA'yı gösterdi. Doğrulama açık kaldı. Aynı proxy'lenen istemci SSL_CERT_FILE olmadan çalışınca CONNECT yine başarılı oldu, httpx CERTIFICATE_VERIFY_FAILED: unable to get local issuer certificate saran ConnectError yükseltti. Atlama iyiydi. Güven deposu değildi. İnsanların atladığı, sonra verify=False ekleyip bitti dediği durum budur.
- Varsayılan doğrulama yolunu tutun. CA dosyasını yalnızca origin'iniz özelken geçin.
- TLS izini kutlamadan önce proxy günlüğünde CONNECT'i doğrulayın. İz, proxy'nin atlandığının kanıtı değildir.
Proxy-Authorization,x-goog-api-keyve proxy userinfo'yu karartın. Laboratuvar proxy'sihas_proxy_authorization: falsekaydetti çünkü dummy atlamanın Basic kimlik doğrulaması yoktu. Satıcı atlamınızda büyük olasılıkla vardır.
Laboratuvar CA'sını sistem güven deposuna kopyalamayın. Bu çalıştırma macOS güvene hiç dokunmadı. Çocuk süreçteki SSL_CERT_FILE yetti.
05Ölü atlamayı Google gibi duran hatadan ayırın
Sorun giderme istemci SDK sorunlarını arka uç sorunlarından ayırır. 429 ve 503'ü yeniden deneyin. 400, 402 veya 403'ü yeniden denemeyin. Bunlar geçersiz anahtar, boş ön ödemeli kredi veya kötü sözdizimidir, kararsız soket değil. TCP hiç tamamlanmazsa bunların hiçbiri ateşlenmez.
Bu çalıştırma aynı kurulu istemcide üç başarısızlığı zorladı.
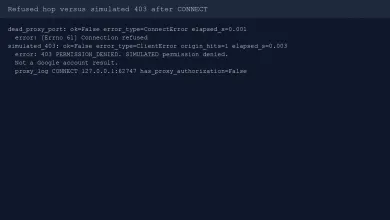
client_args proxy'si olarak kapalı bir loopback port ConnectError yükseltti: 0,001s içinde [Errno 61] Connection refused. CONNECT günlüğü yok. Origin bir istek görmedi. Ölü atlama budur.
Yaşayan CONNECT atlaması üzerinden simulated origin 403, ClientError yükseltti: gövde metni SIMULATED diyen 403 PERMISSION_DENIED. CONNECT kaydedildi. Origin bir vuruş saydı. Taşıma çalıştı. Uygulama reddetti. Gerçek Google'da bu sınıf hata hesap, faturalama veya politikadır. «Başka proxy alın, model belirir» değildir.
1,5s origin uykusuna karşı 200ms HttpOptions.timeout ReadTimeout yükseltti: 0,205s'de The read operation timed out. CONNECT kaydedildi. Tünel ayaktaydı. Bütçe değildi.
| Gözlem | İstisna | CONNECT kaydı | Origin vuruşu | Ne değişmeli |
|---|---|---|---|---|
| Doğrudan, güvenilen laboratuvar CA | yok | hayır | evet | Kontrol. Proxy boşta kalmalı |
Yalnızca HTTPS_PROXY | yok | evet | evet | Bu istemci için yol kanıtlandı |
client_args proxy | yok | evet | evet | Açık httpx proxy argümanı |
| Proxy ayakta, laboratuvar CA yok | ConnectError TLS issuer | evet | hayır | CA'yı düzeltin. verify'ı kapatmayın |
| Ölü proxy port | ConnectError refused | hayır | hayır | Ana bilgisayar ve port, API anahtarı değil |
| Proxy üzerinden simulated 403 | ClientError 403 | evet | evet | Hesap veya istek. Atlama zaten çalıştı |
| 200ms zaman aşımı, yavaş origin | ReadTimeout | evet | bitmiş gövde yok | Zaman aşımı bütçesi, CONNECT değil |
Mobil ve datacenter katalog sayfaları sizi o tablodan kurtarmaz. Mobil proxy ve datacenter proxy sunduğunuz IP'yi değiştirir. google-genai hata sınıflarını yeniden yazmaz. HTTP bu SDK'nın gerçekten kullandığı protokoldür. SOCKS5 httpx[socks] kurup ölçene kadar README ekstra olarak kalır.
06HTTP CONNECT'i açabileceğiniz bir katalog ucuna uydurun
Satıcının HTTP diye belgelendirdiği, satıcının belgelendirdiği kullanıcı adı ve parolalı bir atlama seçin. Sonra google-genai'yi sahip olduğunuz bir düzenek üzerinde kanıtlayın. Ücretli geçitler çağrılmadı.
Oxylabs residential proxies, 15 Ekim 2026'da erişildi, bir HTTP giriş belgeler. Decodo residential hızlı başlangıç, aynı gün, gate.decodo.com:7000'i HTTP proxy URL'si olarak belgeler. İngilizce katalog o ürünü hâlâ smartproxy-com diye listeler. Bu biçimleri Oxylabs ve Smartproxy / Decodo canlı kartlarında karşılaştırın. Bu katalog uyumudur, havuz testi değil.
- Şemayı 2.30.1'in gerçekten gönderdiğine uydurun: HTTP CONNECT. Proxy'nin kendisine HTTPS-proxy URL'si başka üründür.
- Satıcı öneklerini proxy kullanıcısına koyun,
GEMINI_API_KEY'e değil. - Yalnızca bir ana bilgisayarda HTTP ile SOCKS karşılaştırması gerekiyorsa erişilebilirliğe proxy kontrolü üzerinden bakın. SDK'yı kendi sürecinizde kanıtlayın.


Bu istemcinin adlandırabileceğiniz bir atlamadan çıkmasını sağlayın, TLS'i açık tutun, bir tüneli hak saymayı bırakın.
Gemini Python SDK için proxy nasıl ayarlanır?
Çalışan bir proxy Gemini'nin yanıt vereceği anlamına mı gelir?
TLS doğrulamayı kapatmalı mıyım?
SOCKS5 desteklenir mi?
Sorun giderme neden görmediğim yeniden denemelerden bahsetti?
SDK'yı kanıtlamak için tarayıcıdaki IP adresim sayfasını kullanabilir miyim?
İlgili yazılar
Residential proxy nedir ve nasıl çalışır
Residential proxy, tüketici ISP adreslerinden çıkar. Havuz, sticky oturum, sitenin ne gördüğü ve satın almadan önce sağlayıcıya sorulacaklar.
4 dk2026'da web kazıma için en iyi proxy: alıcı kontrol listesi
2026 kazıma alımı satıcıdan değil hedeften başlar. Ölçeklemeden önce köken, oturum, coğrafya, faturalama ve canlı test için bu listeyi kullanın.
5 dkSticky ve rotating proxy: oturum kontrolü nasıl çalışır
Sticky ve rotating proxy: istek başına ve zamanlayıcılı rotasyon, sticky oturumun yeni IP'den ne zaman üstün olduğu, çerezlerin IP değişimiyle ilişkisi ve oturum kimliğini kendiniz nasıl test edeceğiniz.
13 dk
