Proxy mi VPN mi? Farkları ve hangi iş için hangisini seçmeli
Proxy ile VPN arasındaki fark: hangi uygulamaları kapsarlar, şifreleme ve DNS neye bağlı, siteler hangi IP türünü görür. Görev tablosu ve çıkış IP'sini kontrol etme adımları.
Proxy mi VPN mi? Farkları ve hangi iş için hangisini seçmeli
Kendi IP'nizle değil başka bir adresle internete çıkmanız gerekiyor ve önünüzde iki seçenek var. Bu yazı belirli bir işi olanlar için: birden fazla hesap yönetmek, bir siteden veri toplamak, başka bir ülkedeki reklamları görmek ya da otel Wi-Fi'ında çalışmak. Her aracın neyi kapsadığını ve nerede durduğunu anlatıyoruz. Ücretsiz anahtar dağıtmıyoruz. Top Proxy IP satmaz, sağlayıcıları karşılaştırır.
01Proxy ve VPN aynı işi mi yapıyor?
Ortak nokta bir tane. Sizinle site arasında bir ara sunucu var ve site sizin adresiniz yerine o sunucunun adresini görüyor. Gerisi farklı, para harcamadan önce bu farkı anlamak işe yarar.
Proxy bağlantı bazında çalışır. Tarayıcı, betik ya da program proxy'ye bir oturum açar ve isteği iletmesini ister. HTTP proxy'de http:// ile başlayan bir sayfa isteği proxy'ye gider, proxy de onu siteye aktarır. HTTPS sayfalarda istemci CONNECT yöntemini kullanır. Proxy'den belirli bir sunucu ve porta kanal açmasını ister, sonra kendi şifreli oturumunu o kanaldan geçirir. Bu davranış RFC 9110, bölüm 9.3.6 içinde tanımlı. RFC 1928 ile tanımlanan SOCKS5 bir kat aşağıda çalışır. Taşıdığı içeriğe bakmadan her türlü TCP bağlantısını iletir, UDP ASSOCIATE komutuyla UDP trafiğini de taşıyabilir.
VPN ise sistem düzeyinde çalışır. İstemci sanal bir ağ arayüzü kurar, işletim sistemi de yönlendirme tablosuna göre IP paketlerini bu arayüze gönderir. WireGuard kendini paketleri şifreleyip UDP üzerinden taşıyan 3. katman bir tünel olarak tanımlıyor. RFC 4301 ile tanımlanan IPsec benzer işi farklı bir mimariyle yapar. Uygulamalar tünelden habersizdir ve tek tek ayarlanmaları gerekmez.
Tek cümleyle özetlersem, proxy'yi her program kendisi seçer, VPN ise cihazın tamamına olur. Pratikteki farkların çoğu buradan çıkıyor.
Somut bir örnek düşünelim. İzmir'de küçük bir ajans, Almanya'daki bir müşterinin arama reklamlarının Münih'te nasıl göründüğünü kontrol etmek istiyor. Aynı gün ofisteki herkes Slack, e-posta ve muhasebe programını kendi hattıyla kullanmaya devam etmeli. Bu ekip için doğru cevap "VPN mi proxy mi" sorusundan çok "hangi trafik nereden çıksın" sorusundan geliyor. Bu yazının geri kalanı da o soruya cevap arıyor.
02Proxy hangi uygulamaları kapsar, VPN hangilerini?
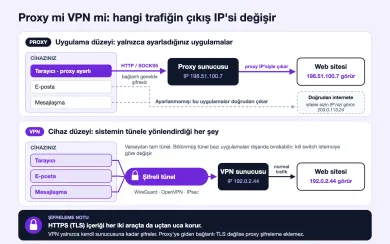
En çok küçümsenen ve en çok sürpriz yaratan fark bu. Proxy'yi tarayıcıya girersiniz, başka bir uygulama açarsınız ve o uygulama ev IP'nizle çıkar. Bu bir arıza değil, sistem böyle çalışıyor.
Proxy yalnızca onu kullanan programları kapsar. Bu tek bir tarayıcı profili, bir eklenti, proxy'yi parametre olarak alan bir betik ya da Windows, macOS veya Android'in sistem ayarı olabilir. Sistem ayarına uygulamaların çoğu uyar, hepsi değil. Bazı mobil uygulamalar Wi-Fi'da tanımlı proxy'yi yok sayıp doğrudan bağlanır. Oyunlar ve sesli arama uygulamaları sık sık UDP kullanır, HTTP proxy ise UDP taşıyamaz. Tarayıcının kendisi de proxy'yi atlayabilir. Tarayıcıya ve ayarlara göre WebRTC, ICE protokolüyle (RFC 8445) STUN sunucularına bağlanır ve proxy'den farklı bir adres gösterebilir.
Öte yandan kısmi kapsama çoğu zaman tam da istenen şeydir. Sekiz tarayıcı profiliyle çalışıyorsanız ve her biri farklı bir residential IP'den çıkmalıysa, bu proxy işidir. VPN cihazın tamamına tek bir çıkış verir, sekiz profil aynı adreste toplanır. Farklı müşterilerin hesaplarını yöneten herkes bunu kısa sürede öğrenir.
Tam tünel modundaki bir VPN, sistemin sanal arayüze yönlendirdiği her şeyi kapsar. Açık unuttuğunuz uygulamalar, güncellemeler ve arka plandaki senkronizasyon da buna dahil. İki istisna önemli. Bölünmüş tünel (split tunneling) bazı uygulamaları ya da ağları tünelin dışında bırakır, bazı istemcilerde varsayılan olarak açıktır. Kill switch ise her yerde aynı davranmaz. Bazı istemciler tünel düştüğünde trafiği keser, bazıları sessizce normal bağlantıya geri döner. Davranışı varsaymak yerine ayarları açıp okumak daha iyi.
| Proxy | VPN | |
|---|---|---|
| Neyi kapsar | Kullanmak üzere ayarlanmış uygulamaları | Sistemin tünele yönlendirdiği trafiği |
| Tipik protokoller | HTTP, CONNECT ile HTTPS, SOCKS5 | WireGuard, OpenVPN, IPsec |
| Sunucuya kadar şifreleme | Yalnızca proxy bağlantısı TLS ise | Evet, tünelin parçası |
| UDP trafiği | SOCKS5 taşıyabilir, HTTP proxy taşıyamaz | Evet |
| Aynı anda birden fazla çıkış | Kolay, profil ya da iş parçacığı başına bir tane | Genellikle cihaz başına bir tane |
| En yaygın IP türü | Datacenter, residential, mobil, ISP | Çoğunlukla datacenter |
| Tipik arıza | Uygulama proxy'yi yok sayıp doğrudan çıkar | Tünel düşer ya da bölünmüş tünel kuralı atlar |
03Şifreleme ve DNS ayara bağlıdır
"VPN şifreler, proxy şifrelemez." Her yerde dolaşacak kadar doğru, iki yönde de hata yaptıracak kadar eksik bir cümle.
VPN, cihazınızla VPN sunucusu arasındaki yolu şifreler. Kafe ya da havalimanı Wi-Fi'ında bu işe yarar: tüm trafik tünelden yönlendiriliyorsa (full tunnel) o ağı yöneten kişi büyük ölçüde şifreli tünel paketlerini görür. Yine de DNS veya IPv6 sızıntısı varsa ya da bazı uygulamalar tünel dışından çıkıyorsa ziyaret ettiğiniz alan adları görünebilir, paket boyutu ve zamanlaması üzerinden yapılan trafik analizi de tamamen engellenmez. Ancak VPN sunucusundan sonra trafik internete normal trafik olarak çıkar. Site HTTPS kullanıyorsa içerik baştan sona TLS ile korunur (sürüm 1.3 için RFC 8446), VPN olsa da olmasa da. Site düz HTTP ise VPN operatörü ve sonraki her ağ içeriği okuyabilir. VPN kendi çıkışının ötesine şifreleme eklemez.
Klasik bir HTTP ya da SOCKS5 proxy'ye giden bağlantı şifreli değildir. HTTPS siteler için zarar göründüğünden küçüktür. CONNECT ile proxy, açamadığı bir TLS oturumunu taşır. Yine de istenen sunucuyu ve portu görür, sunucu adı da TLS el sıkışması sırasında genellikle açık metin olarak gider. Düz HTTP sayfalarını ise proxy'yi işleten kişi baştan sona okuyabilir. Bazı sağlayıcılar HTTPS üzerinden erişilen bir proxy uç noktası sunar, yani proxy'ye kadar olan yolu da TLS ile sarar. Bu durumda hedef yerel ağdan gizlenir, sağlayıcıdan gizlenmez.
Pratikte ikisinin de bilgi sızdırdığı yer DNS. VPN istemcisi genellikle kendi çözümleyicisini ayarlar, wg-quick ile kullanılan yapılandırma dosyalarında bu bir DNS = satırıyla sabitlenir. Sistem başka bir çözümleyiciyi kullanmaya devam ederse ya da IPv6 trafiği yalnızca IPv4 taşıyan bir tünelin dışından çıkarsa, DNS sorguları internet servis sağlayıcınıza hangi alan adlarını ziyaret ettiğinizi gösterir. SOCKS5'te kararı istemci verir. RFC 1928, istemcinin alan adını gönderip çözümlemeyi proxy'ye bırakmasına izin verir, ama birçok uygulama adı yerelde çözüp yalnızca adresi gönderir. curl'de bu fark socks5:// ile socks5h:// arasındaki farktır, kılavuz sayfası bunu açıklıyor. HTTPS üzerinden DNS (RFC 8484) kullanan tarayıcılar sorguları kendi DoH çözümleyicilerine gönderir. Bu sorguların proxy'den geçip geçmediği ayara bağlıdır.
İkisi için de sonuç aynı. Simgesi yeşil yandı diye sizi korumazlar. Sizi koruyan yapılandırmadır, yapılandırmayı da kontrol etmek gerekir.
04Protokol ve IP türü ayrı kararlardır
Proxy ile VPN karşılaştırmalarında iki soru birbirine karışıyor. Birincisi protokol, yani trafiğin çıkışa nasıl ulaştığı. İkincisi IP türü, yani hedef sitenin hangi adresi gördüğü. Site sizin SOCKS5 mi WireGuard mı kullandığınızı bilmez. Ama adres kayıtlarından ve itibar veritabanlarından IP'nin bir barındırma şirketine mi, sabit hat sağlayıcısına mı, mobil operatöre mi ait olduğunu bilir.
| Karar | Seçenek | Neyi belirler | Neyi belirlemez |
|---|---|---|---|
| Protokol | HTTP / HTTPS proxy | CONNECT ile web trafiği, tarayıcı ve scraper'da kolay kullanım | UDP ve web dışı uygulamalar |
| Protokol | SOCKS5 | Her türlü TCP, istemci destekliyorsa UDP | Şifreleme |
| Protokol | WireGuard / OpenVPN / IPsec | Tüm cihaz için sunucuya kadar şifreli tünel | Çıkış IP'sinin nasıl sınıflandırıldığı |
| IP türü | Datacenter | Hız ve düşük maliyet | Hassas girişli sitelerde güven |
| IP türü | Residential | Ev hattına ait adres, rotasyon mümkün | Sabit gecikme, sınırsız trafik |
| IP türü | Mobil | CGNAT ile paylaşılan operatör adresi | GB başına düşük maliyet |
| IP türü | ISP, statik residential | Sunucu donanımında sağlayıcıya ait sabit IP | Büyük rotasyonlu havuzlar |
Tüketici VPN'lerinin çoğu datacenter ağlarından çıkar ve her adres birçok kullanıcı tarafından paylaşılır. Hesap yönetimi için bu kötü bir fikir. Paylaşılan bir datacenter çıkışı, tanımadığınız insanların geçmişini de beraberinde getirir. Proxy sağlayıcıları dört türün hepsini satar. Yazılımınızın neyi kabul ettiğine göre residential proxy, mobil proxy ya da datacenter proxy alıp HTTP veya SOCKS5 ile bağlanabilirsiniz.
Mobil IP'lerle ilgili teknik bir not. Operatörler birçok müşteriyi CGNAT ile aynı genel adresin arkasına koyar. RFC 6598 bu çeviri için ayrı bir adres alanı bile ayırıyor. Bir site için mobil IP'yi engellemek gerçek kullanıcıları engelleme riski demek. Bu yüzden siteler mobil IP'leri engellerken genellikle daha temkinli davranır, mobil çıkışların çoğu zaman daha pahalı olmasının bir nedeni de bu.
Etiketler de karışıyor. Bazı VPN'ler "dedicated" ya da residential IP'yi ek seçenek olarak satıyor. Bazı proxy araçları proxy'yi bir WireGuard tünelinin içine koyuyor. Böyle bir durumda iki soruyu ayrı ayrı sorun: trafik nasıl ulaşıyor ve site hangi IP'yi görüyor. Her şey sadeleşir.
05Hangi görev için proxy, hangisi için VPN?
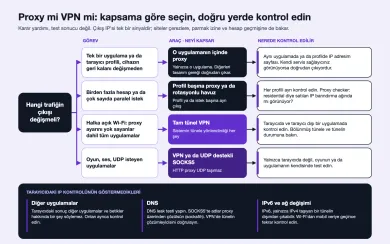
Ben görev görev şöyle seçerdim. Bu seçeneklerin hiçbiri sizi anonim yapmaz ya da bir siteye erişimi garanti etmez. Siteler IP itibarını çerezler, tarayıcı parmak izi, hesap geçmişi ve ödeme yöntemleriyle birlikte değerlendirir. Çıkışı değiştirmek birçok sinyalden yalnızca birini değiştirir.
| Görev | Önerilen seçim | Neden |
|---|---|---|
| Halka açık Wi-Fi, ilk yolu korumak | VPN | Tünelden yönlendirilmek üzere yapılandırılmış trafiği, proxy ayarını yok sayan uygulamalar dahil şifreler |
| Çok sayıda istekle veri kazıma | Rotasyonlu residential ya da datacenter proxy | Paralel çok sayıda çıkış, istek başına kontrol |
| Birden fazla sosyal medya ya da pazaryeri hesabı | Profil başına bir mobil ya da residential proxy | Her hesap için ayrı ve sabit çıkış |
| Ülkeye ya da şehre göre reklam ve arama sonucu kontrolü | Coğrafi hedeflemeli residential proxy | Konum seçimi, gerçek sağlayıcı adresleri |
| Oyun, ses, UDP isteyen uygulamalar | VPN ya da UDP destekli SOCKS5 | HTTP proxy UDP taşımaz |
| Tek bir uygulama, cihazın geri kalanı değişmeden | O uygulamanın içinde proxy | Diğer trafik etkilenmez |
| Gezinmeyi kendi servis sağlayıcınızdan gizlemek | DNS'i doğrulanmış VPN | Servis sağlayıcı yalnızca tüneli görür |
Son satır biraz açıklama istiyor, çünkü en çok vaat burada veriliyor. VPN, trafiğinizin meta verilerini görebilen tarafı ortadan kaldırmaz. Bu görünürlüğü servis sağlayıcınızdan VPN operatörüne taşır. Bunun bir iyileştirme olup olmadığı kime daha çok güvendiğinize ve operatörün kayıt politikasına bağlı, o politikayı da genellikle kendiniz doğrulayamazsınız. Aynısı proxy sağlayıcısı için de geçerli. Kimliği belli, koşulları yazılı bir sağlayıcı seçmek protokolden daha önemli.
Karma bir kurulum da yaygın ve iyi çalışıyor. Baştaki ajans örneğine dönelim. Çalışan otel ya da kafe Wi-Fi'ındaysa dizüstü bilgisayar VPN altında kalır, reklam kontrolü yapılan tarayıcı profili de Almanya'daki bir residential proxy'ye yönlenir. O profil proxy'den çıkar, sistemin geri kalanı VPN'den. Atlamaların sırası her uygulamanın kendi ayarını nasıl ele aldığına bağlıdır, bu yüzden IP gösteren bir sayfayla kontrol etmek gerekir.
Tablo sizi proxy'ye yönlendirdiyse, kataloğumuzdaki şu sağlayıcılar HTTP ve SOCKS5 ile erişilebilen residential havuzlar sunuyor:
SOAX rotating residential ve mobil proxy'yi ortak kredi havuzunda satar; datacenter ve ISP aynı tarifelerde. Builder ayda $200 + KDV'dan başlar (200 kredi); Builder'da Tier 1 trafik $3/GB.
Bright Data, veri toplama için büyük bir proxy ağıdır: yaklaşık 195 ülkede residential, mobil, ISP ve datacenter IP'ler. Residential trafik abonelik olmadan kullandıkça ödenebilir; datacenter ve ISP adresleri 10 IP'lik paketlerden başlar. Residential ve mobil erişim kimlik doğrulaması ister.
Seçmeden önce kartlarda deneme koşullarını, trafiğin nasıl sayıldığını ve hedefleme seçeneklerini karşılaştırın. GB bazlı planlar hafif gezinme ve az sayıda hesap için uygundur. Yüksek hacimli kazıma işlerinde port ya da IP bazlı tekliflere de bakmaya değer, bazı durumlarda aynı iş için daha ucuza gelirler.
06Çıkış IP'si ve sızıntılar nasıl kontrol edilir?
Hangi aracı kullanırsanız kullanın, internetin geri kalanının ne gördüğünü kontrol edin. Birkaç dakika sürer ve yaygın çıkış IP’si ve DNS hatalarını fark etmenize yardımcı olur.
İlk olarak proxy ya da VPN'den geçmesi gereken tarayıcıda veya profilde IP adresim sayfasını açın. Adres ve konum, kendi hattınızla değil para ödediğiniz çıkışla eşleşmeli. Kendi servis sağlayıcınız görünüyorsa o uygulama doğrudan çıkıyor demektir. Proxy kullanıyorsanız eklentiyi ya da profil ayarlarını yeniden kontrol edin. VPN kullanıyorsanız bölünmüş tünele ve tünelin durumuna bakın.
Sonra çıkışın kendisini doğrulayın. Proxy adresini proxy checker aracına girip yanıt verip vermediğini, ne kadar sürede yanıt verdiğini ve IP'nin nasıl sınıflandırıldığını görün. Residential diye satılan bir IP'yi checker bir barındırma ağına yerleştiriyorsa, ekran görüntüsüyle birlikte sağlayıcıya sorulacak bir soru var demektir.
Son olarak IP sayfasının göstermediği sızıntıları arayın. Bir DNS leak testi yapın ve çıkan çözümleyicileri beklediklerinizle karşılaştırın. SOCKS5'te istemcinin adları proxy üzerinden çözdüğünden emin olun. VPN'de IPv6'yı kapatın ya da tünelin onu taşıdığını kontrol edin. Sonra ağ değiştirdikten sonra, örneğin Wi-Fi'dan mobil veriye geçince, her şeyi tekrarlayın. Tüneller ve proxy profilleri sık sık tam o anda bozulur.
Tarayıcıda her şey yolundaysa, cihazdaki diğer uygulamaların hâlâ normal bağlantıyı kullanabileceğini unutmayın. Proxy'de bu beklenen davranış, çoğu zaman istediğiniz de buydu.
Gizlilik için proxy mi daha iyi, VPN mi?
Proxy ve VPN birlikte kullanılabilir mi?
SOCKS5 proxy trafiği şifreler mi?
Bazı siteler neden VPN'i engelliyor da residential proxy'yi engellemiyor?
VPN DNS sorgularımı gizler mi?
HTTP proxy ile SOCKS5 proxy arasındaki fark nedir?
IP değiştirmek için ücretsiz proxy yeterli mi?
İlgili yazılar
Proxy trafik maliyeti: GB ve başarılı işlem başına hesaplama
Proxy faturalarında GB, IP ve dönem modellerinin nasıl çalıştığını, hangi trafiğin sayaca yazılabildiğini ve başarılı işlem başına maliyeti kendi ölçümünüzle nasıl hesaplayacağınızı öğrenin.
Ücretsiz proxy güvenli mi? Riskler, sınırlar ve güvenli deneme
Ücretsiz proxy listesi mi, sağlayıcının resmi denemesi mi? İşletmecinin HTTP ve HTTPS trafikte neyi gördüğü, hız ve engel sınırları, bir testin neyi kanıtladığı.
Proxy sunucusu nedir ve nasıl çalışır?
Proxy sunucusu nedir, istekleri nasıl iletir, reverse proxy'den farkı ne, protokol ile IP türü nasıl ayrılır ve sitenin gördüğü IP nasıl kontrol edilir.