Proxy vs. VPN: diferenças e quando usar
Diferença entre proxy e VPN: quais aplicativos cada um cobre, quando há criptografia, quem resolve o DNS e como checar o IP de saída.
Proxy vs. VPN: diferenças e quando usar
Este texto é para quem precisa decidir entre um proxy e uma VPN para uma tarefa concreta: abrir um site com IP de outro país, rodar um script, separar contas. Vamos mostrar o que cada um cobre, quando há criptografia e como conferir o resultado. Não prometemos que um deles deixa você anônimo. Também não vendemos IPs. O Top Proxy compara provedores de proxy.
01Quais aplicativos cada um cobre
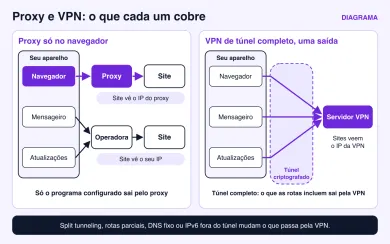
A diferença mais útil entre proxy e VPN não é a velocidade nem o preço. É o alcance. Um proxy funciona dentro de um programa. Você coloca o endereço, a porta e a senha no navegador, no cliente de Telegram ou na biblioteca do seu script, e só aquele programa passa a sair pelo proxy. O resto do computador continua usando a sua conexão normal.
Uma VPN trabalha um nível abaixo. Ela cria uma interface de rede virtual no sistema, e o sistema operacional manda para essa interface o tráfego que as rotas da VPN indicam. Na configuração mais comum, de túnel completo, isso costuma ser todo o tráfego: navegador, aplicativos, atualizações em segundo plano. Com um único servidor de saída, o site do outro lado vê o IP desse servidor.
O "tudo" depende da configuração, e é aqui que muita comparação simplifica demais. No WireGuard, por exemplo, quem decide o que entra no túnel é o campo AllowedIPs. A página oficial do WireGuard mostra um cliente com AllowedIPs = 0.0.0.0/0, ou seja, todo o tráfego IPv4 vai pelo túnel. Com uma faixa menor ali, só aquela rede passa pela VPN. No Android, o app de VPN pode limitar o túnel a certos aplicativos. A documentação do VpnService.Builder tem os métodos addAllowedApplication e addDisallowedApplication justamente para isso. É o que os aplicativos de VPN chamam de split tunneling.
Então a regra prática fica assim. Proxy é por programa, e você escolhe quais. VPN é pelo sistema, e as rotas dela escolhem o que entra. Se você não sabe como a sua VPN está configurada, não suponha que ela cobre tudo.
Há uma consequência que pega muita gente. Um programa que não tem campo de proxy, ou que ignora as configurações de proxy do sistema, simplesmente não usa o proxy. Alguns aplicativos de celular fazem isso com o proxy do Wi-Fi. Numa VPN de túnel completo, esse problema costuma não aparecer. O aplicativo manda os pacotes para a rede e o sistema os coloca no túnel sem que ele precise saber disso. Mas isso vale para o tráfego que as rotas da VPN incluem. Se o app ficou fora do split tunneling, usa um DNS fixo ou sai por um IPv6 que a VPN não cobre, parte do tráfego pode ir direto pela operadora.
02Criptografia: o que o proxy faz e o que não faz
Uma VPN normal criptografa o caminho entre o seu aparelho e o servidor VPN. Quem está na mesma rede Wi-Fi, ou a sua operadora, vê que você está conectado a um servidor VPN, mas não vê o conteúdo do tráfego que entra no túnel. Se as consultas de DNS também vão pelo túnel, não vê nem os nomes dos sites. Depois do servidor VPN, o tráfego segue pela internet como seguiria sem ela. Se o site é HTTPS, continua criptografado até o site. Se é HTTP puro, o trecho entre o servidor VPN e o site vai aberto.
Com proxy, a pergunta "tem criptografia?" tem duas partes. A primeira é o protocolo do proxy. Um proxy HTTP comum recebe os pedidos sem criptografia entre você e ele. Um proxy SOCKS5 também não criptografa nada por conta própria. A RFC 1928, que define o SOCKS5, descreve o protocolo como uma camada intermediária entre a aplicação e o transporte. Ele repassa conexões. Não é um túnel criptografado.
Há uma exceção nessa primeira parte. Alguns provedores e programas aceitam a conexão com o próprio proxy por TLS, o chamado proxy HTTPS. Nesse caso o trecho entre o seu aparelho e o proxy vai criptografado, inclusive a senha do proxy. Do proxy até o site, vale de novo o que o site oferece. Então não dá para dizer que nenhum proxy criptografa nada. Dá para dizer que um proxy HTTP ou SOCKS5 comum não criptografa o caminho até ele.
A segunda parte é o site. Quando você abre um endereço HTTPS por um proxy HTTP, o navegador envia o comando CONNECT. A RFC 9110 explica que, com CONNECT, o proxy abre um túnel até o servidor de destino e passa a apenas repassar os dados nos dois sentidos. A sessão TLS é negociada entre o seu navegador e o site, por dentro desse túnel. Num proxy comum, que só repassa o túnel sem interceptar, e com o certificado válido do próprio site, o proxy vê para qual domínio e porta você foi, mas não lê o conteúdo da página nem o que você digita.
A exceção é o proxy de inspeção TLS, comum em redes corporativas. Ele abre a sessão TLS no meio do caminho, com um certificado de uma autoridade que a empresa instalou no seu aparelho como confiável. Aí o proxy lê o tráfego HTTPS. Dá para perceber nos detalhes do certificado no navegador: o emissor aparece como a empresa ou o produto de segurança dela, e não como a autoridade habitual do site.
Por isso a frase "proxy não criptografa" é verdadeira e incompleta ao mesmo tempo. Um proxy HTTP ou SOCKS5 comum não adiciona criptografia, e um proxy HTTPS protege só o trecho até ele. Mas, num proxy que não intercepta o TLS, o HTTPS do site continua funcionando de ponta a ponta através dele. O que fica exposto é o que já não estava protegido: páginas HTTP, a senha do próprio proxy quando o protocolo a envia sem proteção, e o fato de você estar usando aquele servidor.
Uma observação honesta. Nem VPN nem proxy deixam a sua conexão "segura" em sentido amplo. Os dois trocam quem enxerga o seu tráfego. Sem eles, a operadora vê os domínios que você visita. Com eles, quem vê é o operador do servidor. Escolher um provedor em quem você confia pesa mais do que escolher a sigla.
03DNS: quem resolve o nome do site
Antes de abrir um site, alguém precisa transformar o nome em endereço IP. Essa consulta de DNS é um detalhe que muda bastante de configuração para configuração, e é onde aparecem os vazamentos.
Na VPN, o aplicativo costuma definir servidores DNS para a interface do túnel. O mesmo VpnService.Builder do Android tem o método addDnsServer para isso. Quando funciona como esperado, as consultas de DNS também viajam pelo túnel. Quando não funciona, por causa de split tunneling, de um DNS fixo no sistema ou de uma configuração de IPv6 que a VPN não cobre, o sistema pode perguntar ao DNS da operadora enquanto o resto do tráfego vai pela VPN. O site não vê isso diretamente, mas a operadora vê os nomes que você consulta.
No proxy, depende de quem resolve o nome. Com um proxy HTTP e CONNECT, o navegador manda o nome do site ao proxy, e o proxy faz a resolução do lado dele. No SOCKS5 existem duas formas. A RFC 1928 prevê que o cliente envie o destino como endereço IP ou como nome de domínio. Se o programa resolve o nome localmente e manda só o IP, a consulta sai pelo seu DNS normal. Se manda o nome, quem resolve é o servidor proxy. Muitos programas têm uma opção do tipo "resolver DNS pelo proxy" ou usam o esquema socks5h:// para isso. Vale procurar essa opção na documentação do seu programa antes de concluir que está tudo passando pelo proxy.
Resumindo: nem proxy nem VPN garantem, por si só, que o DNS vai pelo mesmo caminho. Isso é configuração, e configuração se confere.
04Proxy ou VPN: matriz de tarefas
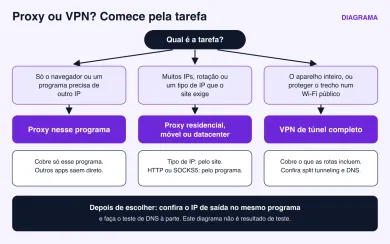
A pergunta certa não é "qual é melhor". É "qual cobre a minha tarefa com menos surpresas". A tabela resume as situações que mais aparecem para quem nos escreve.
| Tarefa | Mais adequado | Por quê |
|---|---|---|
| Ver um site como se estivesse em outro país, só no navegador | Proxy no navegador ou VPN | Os dois resolvem. O proxy afeta só aquele navegador; uma VPN de túnel completo muda o IP de saída de tudo o que entra no túnel |
| Rodar um script de coleta com muitos pedidos | Proxy | Bibliotecas aceitam proxy por pedido, e provedores de proxy vendem pools com rotação |
| Manter várias contas, cada uma com um IP | Proxy, um por perfil de navegador | Uma VPN comum, de túnel completo e uma só saída, dá um IP por vez para tudo o que passa por ela |
| Usar Wi-Fi público de café ou aeroporto | VPN de túnel completo | Criptografa o trecho até o servidor para os aplicativos que entram no túnel; confira DNS e IPv6 |
| Fazer um app de celular sair por outro IP | VPN, ou proxy só se o app aceitar | Muitos apps ignoram o proxy do Wi-Fi |
| Precisar de IP residencial ou móvel para um site exigente | Proxy residencial ou móvel | IPs de VPN costumam aparecer como datacenter nas bases de IP |
| Separar o tráfego de trabalho do pessoal | VPN com split tunneling, se a empresa fornecer | As rotas definem o que vai para a rede da empresa |
Duas linhas dessa tabela merecem um comentário. A de contas múltiplas é a que mais gera erro. Numa VPN comum, de túnel completo e com um único servidor de saída, todas as contas abertas ao mesmo tempo aparecem com o mesmo endereço. Existem configurações com rotas por destino ou split tunneling que mandam programas por caminhos diferentes, mas elas não dão a cada perfil do navegador um IP próprio de forma simples. Com proxy, cada perfil pode ter o seu. E a linha do site exigente tem a ver com o tipo de IP, não com a sigla. Servidores de VPN comerciais costumam ficar em faixas que as bases de IP classificam como datacenter, e muitos sites tratam esses endereços com mais desconfiança. A diferença entre proxies residenciais e de datacenter costuma importar mais do que a escolha entre proxy e VPN.
05Navegador e programas: o que funciona na prática
No navegador, as duas opções funcionam, e a escolha depende do resto do que você faz no computador. Se você quer que só uma janela saia por outro país, o proxy é mais limpo. Uma extensão de proxy ou um perfil separado do navegador com proxy próprio deixa o resto do sistema intocado. Se você quer cobrir o aparelho todo sem configurar programa por programa, uma VPN de túnel completo dá menos trabalho, desde que você confira o que ficou fora do túnel.
Em programas, a primeira pergunta é se o programa aceita proxy e de qual tipo. Navegadores, curl e a maioria das bibliotecas HTTP aceitam proxy HTTP. Clientes de jogos, alguns mensageiros e ferramentas que usam outros protocolos precisam de SOCKS5, que repassa qualquer conexão TCP e, quando o servidor permite, UDP. Explicamos a escolha de protocolo em SOCKS5 vs. HTTP. Se o programa não tem nenhum campo de proxy, sobra a VPN, ou uma ferramenta que força o tráfego de um programa específico para um proxy.
Para automação, o proxy quase sempre ganha. Uma VPN comum, conectada a um servidor de saída por vez, dá um IP por vez para o que passa pelo túnel. Um provedor de proxy dá um gateway com milhares de endereços, troca de IP a cada pedido ou mantém o mesmo por uma sessão, e deixa você escolher país e às vezes cidade. Trocar de IP nesse tipo de VPN costuma exigir reconectar o túnel ou mudar de servidor, o que pode derrubar as conexões abertas.
E há um ponto de custo. Proxies residenciais e móveis costumam ser cobrados por GB de tráfego. Se você manda o aparelho inteiro por um deles, paga por atualizações, vídeos e sincronização de nuvem que não tinham nada a ver com a tarefa. Por isso, mesmo quando o provedor oferece um app que funciona como VPN, nós preferimos configurar o proxy só no programa que precisa dele.
Se a tarefa pede proxy, estes provedores têm páginas em português no catálogo, com tipos de IP, países e forma de cobrança. A ordem não é ranking. Abra a ficha e confira se o produto cobre o país e o protocolo de que você precisa.
A SOAX vende proxies residenciais e móveis rotativos num pool compartilhado de créditos, com datacenter e ISP nos mesmos planos. O Builder começa em $200/mês + IVA (200 créditos); o tráfego Tier 1 é $3/GB no Builder.
A Bright Data é uma grande rede de proxies para coleta de dados: IPs residenciais, móveis, ISP e de datacenter em cerca de 195 países. O tráfego residencial pode ser pago por uso, sem assinatura, e os endereços de datacenter e ISP são vendidos em pacotes a partir de 10 IPs. O acesso residencial e móvel exige verificação de identidade.
Para comparar outros provedores pelo tipo de IP, use as listas de proxies residenciais, proxies móveis e proxies de datacenter.
06Como verificar o IP de saída
Configurar não é o mesmo que funcionar. Depois de ligar o proxy ou a VPN, confira o que o site realmente vê. São três verificações diferentes, e cada uma responde a uma pergunta.
A primeira é o IP de saída do programa que você vai usar. Abra a página Meu IP no mesmo navegador, no mesmo perfil, com o proxy ou a VPN ligados. Ela mostra o endereço, o país, o ASN e o nome do provedor de rede. Se aparece o seu IP de casa, o tráfego não está passando por onde você pensa. Se aparece um ASN ou um nome de organização de datacenter quando você comprou um IP residencial, trate isso como um sinal para investigar, não como prova. O ASN diz qual organização anuncia aquela faixa de endereços. Ele não prova onde o aparelho fica fisicamente nem qual produto o provedor vendeu, e bases de IP diferentes classificam o mesmo endereço de formas diferentes. Confira a documentação e o contrato do provedor, compare com mais de uma base de IP atual e, se a dúvida continuar, mande esses dados ao suporte. Repare que essa verificação vale só para aquele programa. Um script em Python ou um app de celular precisa da própria conferência, de dentro dele.
A segunda é se o proxy responde. O verificador de proxy recebe a lista de endereços e testa cada um a partir do nosso servidor. Ele diz se o proxy está vivo, qual protocolo atende, a latência, a localização e se o endereço consegue chegar aos sites que você marcar.
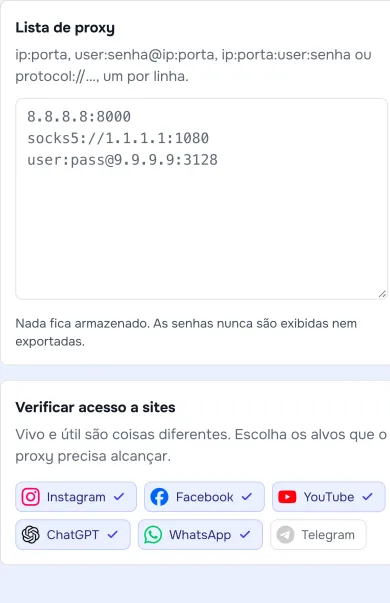
Essa diferença importa. O verificador confirma que o endpoint funciona. Ele não sabe se o seu navegador ou aplicativo está mesmo usando esse endpoint, nem por onde vão as suas consultas de DNS. Para isso servem a página Meu IP, aberta de dentro do programa, e um teste de vazamento de DNS feito com o proxy ou a VPN ligados.
A terceira é o DNS. Se a página Meu IP mostra o endereço certo, mas o teste de vazamento de DNS mostra servidores da sua operadora, trate isso como um alerta, não como prova. Um resolvedor da operadora também pode ser consultado por dentro do túnel ou através do proxy, por exemplo quando a VPN repassa o DNS que o sistema já usava. Antes de concluir que as consultas saem por fora, compare o resultado com o DNS que a VPN ou o programa deveria usar segundo a configuração, e repita o teste. Se o resolvedor que aparece não bate com o configurado e isso se repete, a suspeita fica forte. Na VPN, confira as opções de DNS e de IPv6 do aplicativo. No proxy SOCKS5, procure a opção de resolver nomes pelo proxy. O passo a passo completo de testes, com mais exemplos de falha, está em como checar se o proxy funciona.
Por último, repita a conferência depois de mudar de rede. Trocar do Wi-Fi para os dados móveis, acordar o notebook ou reconectar a VPN são momentos em que configurações voltam ao padrão sem aviso.
07Perguntas frequentes
Qual é a diferença entre proxy e VPN?
VPN é mais segura que proxy?
Proxy esconde o meu IP?
Posso usar proxy e VPN ao mesmo tempo?
Qual é melhor para várias contas?
Como saber se o proxy ou a VPN estão funcionando?
Artigos relacionados
Proxy não funciona? Como achar a causa do erro de conexão
ERR_PROXY_CONNECTION_FAILED, conexão recusada, tempo esgotado ou erro 407? Siga os trechos do caminho: rede, host e porta, protocolo e senha, depois o site e a rota do seu app.
Erro 407 no proxy: usuário, senha e autorização por IP
Recebeu 407 Proxy Authentication Required? Saiba diferenciar 407 de 401, conferir usuário e senha, o IP liberado que mudou e codificar a senha sem desligar o TLS.
Como funcionam os proxies móveis: rotação de IP e sessões
Por que o site ainda reconhece você depois de trocar o IP: do que é feita a saída móvel, por que a operadora usa CGN, os três tipos de "sessão", o que a rotação muda de fato e o que verificar antes de alugar.