プロキシとVPNの違い 用途別にどちらを選ぶか
プロキシとVPNの違いを、対象になるアプリ、暗号化、DNS、出口IPのタイプで比較。作業別の選び方と、サイトから実際に見えているIPを確かめる手順をまとめました。
プロキシとVPNの違い 用途別にどちらを選ぶか
IPアドレスを変えたいと調べると、プロキシとVPNの両方が出てきます。この記事は、価格調査、広告の表示確認、複数アカウントの運用、出張先のWi-Fiといった具体的な作業のために、どちらを使うか決めたい人向けです。無料のキーは配っていませんし、Top Proxy自体はIPを販売していません。サービスを比較するカタログです。
01プロキシとVPNはそれぞれ何を経由させるのか
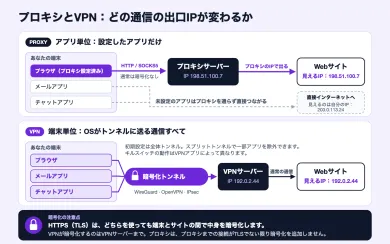
どちらも、あなたとWebサイトの間にサーバーを1台はさみます。サイトから見えるのはそのサーバーのアドレスで、自宅や会社の回線のアドレスではありません。共通点はここまでです。
プロキシは接続ごとに働きます。ブラウザやスクリプトがプロキシに接続し、「このページを取ってきて」「この相手との通信を中継して」と頼む形です。HTTPプロキシの場合、暗号化されていない http:// のリクエストはプロキシがそのまま受け取って転送します。HTTPSのサイトに行くときは、クライアントがまず CONNECT というリクエストを送り、プロキシは目的のホストとポートまでトンネルを開いて、あとはデータを右から左へ流すだけになります。この仕組みはRFC 9110の9.3.6節で定義されています。
SOCKS5プロキシはもう一段下で動きます。RFC 1928は、SOCKS5をアプリケーション層とトランスポート層の間にはさまる「シム層」と説明しています。TCPの接続を中継し、UDP ASSOCIATE というコマンドでUDPも扱えます。中身がWebページでもゲームの通信でもSSHでも、SOCKS5は気にしません。一方で、同じRFCが書いているとおり、ICMPのようなネットワーク層の転送はしません。プロキシを設定したパソコンで ping を打っても、その結果はプロキシ経由の通信について何も教えてくれないということです。地味ですが、トラブル調査でよく引っかかる点です。
VPNはネットワーク層で働きます。端末の中に仮想のネットワークインターフェースを作り、OSがIPパケットをそこへ流し込みます。たとえばWireGuardは、IPパケットをUDPの中に安全にカプセル化し、wg0 のようなインターフェースを追加する仕組みだと公式サイトで説明しています。AndroidのVpnServiceのリファレンスにも、仮想ネットワークインターフェースを作ってアドレスとルーティングを設定する、と書かれています。ルーティングテーブルがトンネルを指していれば、アプリがVPNの存在を知っているかどうかに関係なく、その通信はトンネルを通ります。
まとめると、プロキシは「設定したアプリの出口」を変え、VPNは「OSがトンネルに送った通信全体の出口」を変えます。どちらが上ということではなく、カバーする範囲が違うのです。
この差は、思っているより実務に効きます。ブラウザにだけプロキシを入れた状態でメールアプリやチャットアプリを開けば、そちらは普段の回線のまま通信します。逆にVPNを全体にかけた状態では、仕事のファイル同期も、OSのアップデートも、家族の写真のバックアップも、すべて同じ出口から出ていきます。「全部まとめて変えたい」のか「この作業だけ変えたい」のかが、最初の分かれ道です。
Androidではこの違いがはっきり出ます。ProxyInfoのリファレンスによると、Wi-Fiなどに設定したプロキシは java.net の標準的なHTTPスタックには組み込まれていますが、それ以外のHTTPスタックを使うアプリは、自分でプロキシ情報を取得して使う必要があります。つまり、Wi-Fiの詳細設定でプロキシを入れても、アプリによっては素通りで直接つながることがあります。VPNのほうは、addAllowedApplication や addDisallowedApplication といったメソッドで、トンネルを通すアプリと通さないアプリをVPNアプリ側が決められます。いわゆるスプリットトンネルです。
02暗号化とDNSは「どちらを使うか」より設定で決まる
「VPNは暗号化されるから安全、プロキシは危ない」という説明をよく見かけます。半分は正しく、半分は誤解を招きます。
まず中身の暗号化です。いまのWebサイトの大半はHTTPSで、ブラウザとサイトの間はTLS 1.3(RFC 8446)などで暗号化されています。HTTPプロキシが CONNECT でトンネルを開いた場合、プロキシに見えるのは行き先のホスト名とポート、それに通信量やタイミングで、ページの中身やパスワードは読めません。これはVPNでも同じで、TLSの外側にもう一枚トンネルをかぶせているだけです。
違いが出るのは、暗号化されていない通信のときです。http:// のままのサイトや、平文でやり取りする古いアプリの通信は、HTTPプロキシならプロキシのサーバーにそのまま見えます。SOCKS5も、一般的なユーザー名とパスワードによる認証で使う場合、中継する中身を暗号化しません。VPNは端末とVPNサーバーの間を暗号化するので、カフェのWi-Fiの運営者からは中身が見えなくなります。ただし、VPNサーバーから先、目的のサイトまでの区間は元の通信のままです。中身を守っているのは結局TLSで、VPNは「ローカルの回線から見えなくする」役割だと考えると整理しやすくなります。
次にDNSです。ここが一番ややこしく、設定ミスも多いところです。
HTTPプロキシで CONNECT を使うときは、クライアントがホスト名をそのままプロキシに渡すので、名前解決はプロキシ側で行われるのが普通です。SOCKS5では、RFC 1928のアドレス形式に DOMAINNAME があり、ホスト名を渡してプロキシ側に解決させることができます。ところがクライアントが先に自分でDNSを引き、IPアドレスだけをプロキシに渡す設定になっていると、名前解決の問い合わせは手元の回線から普段のDNSサーバーへ飛びます。サイトから見えるIPはプロキシのものでも、「どのサイトを見ようとしたか」は自分の回線のプロバイダーに残る、という状態です。ツールの設定画面に「リモートDNS」「プロキシ側で名前解決」といった項目があれば、その意味はこれです。
ブラウザがDNS over HTTPS(RFC 8484)を使っている場合は、名前解決そのものがHTTPS通信になるので、さらに経路が変わります。
VPNの場合は、OSがDNSの問い合わせをトンネル内のリゾルバーへ送るかどうかで決まります。多くのVPNアプリは接続時にDNSサーバーも切り替えますが、スプリットトンネルを使ったり、端末に別のDNS設定が残っていたりすると、問い合わせだけトンネルの外に出ることがあります。
もう一つ、ブラウザのWebRTCも覚えておく価値があります。WebRTCはICE(RFC 8445)という手順で接続に使えるアドレスの候補を集め、多くの場合UDPで通信します。ブラウザや設定によっては、HTTPプロキシを経由しない経路でこの通信が行われることがあります。ビデオ会議ツールなどを使う作業では、プロキシを入れたブラウザで実際に何が見えるか、後述の方法で一度確かめておくと安心です。
結局のところ、「VPNだから漏れない」「プロキシだから漏れる」とは言えません。どちらも、設定と使うアプリしだいで結果が変わります。
03プロトコルとIPタイプの比較表
もう一つよくある混同があります。「HTTPかSOCKS5か」という話と、「データセンターかレジデンシャルか」という話は、まったく別の軸です。前者は接続のしかた、後者は出口のIPアドレスがどこの回線のものか、です。同じレジデンシャルのIPでも、HTTPで使える場合とSOCKS5で使える場合があります。
まず接続方式の違いです。
| 項目 | HTTPプロキシ | SOCKS5プロキシ | VPN |
|---|---|---|---|
| 動く層 | アプリケーション層(HTTP) | アプリとTCP/UDPの間 | ネットワーク層(IPパケット) |
| 対象になる通信 | 設定したブラウザやツールのHTTP/HTTPS | 設定したアプリのTCP、対応していればUDP | OSがトンネルに送る通信全体、またはアプリ単位 |
| UDP | 基本的に扱わない | UDP ASSOCIATE で扱える | 扱える |
| pingなどICMP | 通らない | 通らない | 構成によって通る |
| 自前の暗号化 | なし(中身はHTTPS頼み) | 一般的な認証方式ではなし | 端末とVPNサーバーの間を暗号化 |
| 名前解決 | CONNECT ではプロキシ側が一般的 | 設定しだいで手元かプロキシ側 | OSとVPNアプリのDNS設定しだい |
| 設定する場所 | ブラウザ、拡張機能、ツールの設定 | アプリ、ツール、プロキシ対応クライアント | OSにVPNアプリを入れる |
次に、出口になるIPアドレスの種類です。こちらはプロキシのサービスを選ぶときに効いてきます。
| IPタイプ | どこの回線か | 向いている作業 | 注意点 |
|---|---|---|---|
| データセンター | クラウドやホスティング事業者のアドレス帯 | 大量のクロール、速度重視のアクセス | サイト側でホスティング由来と判定されやすい |
| レジデンシャル | 一般家庭向けインターネット回線 | 価格調査、地域別の表示確認、アカウント作業 | 通信量課金が多く、速度にばらつきがある |
| モバイル | 携帯キャリアの4G/5G回線 | モバイルアプリ、SNSのアカウント運用 | 同じIPを多くの利用者が共有する構造のため、出口が変わりやすい |
| ISP(スタティック) | プロバイダー名義で、データセンターに置かれたアドレス | 長時間同じIPを使うログイン作業 | 提供数が限られ、地域の選択肢が少ない |
一般向けのVPNサービスの多くは、データセンターのアドレス帯から出ていきます。しかも1つの出口IPを大勢で共有するのが普通です。旅行先で自宅と同じように動画を見たい、公衆Wi-Fiで通信を覗かれたくない、という用途ならそれで足ります。けれど複数のアカウントを管理する作業には向きません。共有のデータセンターIPには、ほかの利用者の行動履歴がすでに積み上がっているからです。プロキシのサービスなら、上の4種類から選び、HTTPかSOCKS5か、使うソフトに合わせて接続方式も選べます。
04作業別の選び方
ここからは作業ごとに考えます。下の表は「どちらが安全か」ではなく、「その作業に何が合うか」の目安です。
| 作業 | 合いやすい選択 | 理由 |
|---|---|---|
| カフェや空港の公衆Wi-Fiで普段の作業をする | VPN | 端末のすべての通信を、ローカルの回線から見えなくできる |
| 会社の社内システムに自宅から入る | 会社が指定する社内VPN | 目的は出口IPを変えることではなく、社内ネットワークに入ること |
| 価格や検索結果を地域ごとに調べる | レジデンシャルプロキシ | 国や都市を指定でき、リクエストごとにIPを変えられる |
| 大量のページを収集する | データセンターかレジデンシャルのプロキシ | スクリプト単位で設定でき、並列で使える |
| SNSやECのアカウントを複数運用する | レジデンシャルかモバイルのプロキシ | ブラウザのプロファイルごとに別の出口を割り当てられる |
| モバイルアプリの表示や広告を確認する | モバイルプロキシ | キャリア回線のIPとして見える |
| ゲームやビデオ通話の経路を変える | VPN、またはUDP対応のSOCKS5 | UDPが通る必要がある |
いくつか補足します。
価格調査や検索結果の収集では、プロキシのほうが扱いやすいことがほとんどです。スクリプトやツールに1行でプロキシを指定でき、リクエストごとに出口を回すかどうかも選べます。VPNは端末全体の出口が1つに固定されるので、並列で別々の国から見たいといった使い方には向きません。
複数アカウントの運用では、「アカウントごとに出口を分けられるか」が鍵です。ブラウザのプロファイルや、プロファイル管理ツールごとに別のプロキシを割り当てるのが一般的なやり方です。VPNを全体にかけると、全部のプロファイルが同じIPから出てしまいます。
逆に、端末の通信をまとめて守りたいだけなら、プロキシをアプリごとに設定するより、VPNを1つ入れるほうが手間も漏れも少なく済みます。プロキシでは設定し忘れたアプリが直接つながってしまうからです。
ゲームやビデオ通話はUDPを多く使います。HTTPプロキシでは基本的に扱えません。SOCKS5はUDPに対応していますが、プロキシのサービス側とアプリ側の両方が UDP ASSOCIATE に対応している必要があり、ここは事前に確認が要ります。
最後に、どちらを選ぶにしても、利用するサイトやサービスの規約と、その国の法律の範囲で使ってください。IPを変えることは、規約で禁じられた行為を許すものではありません。
05ブラウザとアプリでの設定の考え方
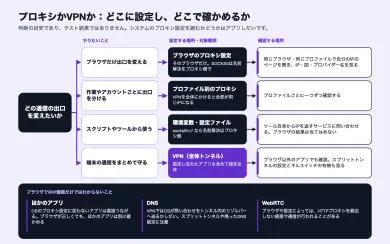
設定方法そのものは製品ごとに違うので、ここでは考え方だけを押さえます。
ブラウザだけでプロキシを使うなら、拡張機能かブラウザ自体のプロキシ設定に、ホスト名、ポート、ユーザー名、パスワードを入れます。SOCKS5で使う場合は、名前解決をプロキシ側に任せる設定があるかを探してください。作業ごとに出口を分けたいなら、ブラウザのプロファイルを分け、それぞれに別のプロキシを設定するのが確実です。
OSの設定でプロキシを入れる方法もあります。Windowsやmacの「ネットワーク」の設定、AndroidならWi-Fiの詳細設定です。ただし前の章で見たとおり、システムのプロキシ設定を読むかどうかはアプリしだいです。ブラウザは従っても、ほかのアプリは直接つながる、という状況は珍しくありません。
スクリプトやツールなら、多くは環境変数か設定ファイル、コマンドのオプションでプロキシを指定します。プロキシのURLが http:// で始まるか socks5:// で始まるかで接続方式が変わり、ツールによっては socks5h:// のように、名前解決をプロキシ側で行うかどうかを書き分けられます。
VPNはアプリを入れて接続するだけなので、設定の手間はほとんどありません。気にするのはスプリットトンネルの設定と、接続が切れたときに通信を止める機能(キルスイッチなどと呼ばれます)があるかどうかです。
カタログでプロキシのサービスを探すときは、まず出口のタイプで絞り込み、そのうえで接続方式を確認します。たとえばスマホアプリで使うならモバイルプロキシの一覧を開き、各サービスの詳細でSOCKS5に対応しているか、国や都市を指定できるか、料金が通信量課金かIP単位かを見比べます。家庭用回線のIPが必要ならレジデンシャルプロキシ、速度と単価を優先するならデータセンタープロキシの一覧から始めるのが近道です。日本の出口が必要なら日本のIPを提供するサービスの一覧も使えます。
レジデンシャルやモバイルの出口を幅広い国で扱っているサービスの例です。条件に合うかは、それぞれの詳細ページで確かめてください。
SOAXは共有クレジットプール上のローテーションするレジデンシャルとモバイルを売り、データセンターとISPも同じプランに入ります。Builderは月$200 + VAT(200クレジット)から。Builderのティア1トラフィックは1GBあたり$3です。
06出口IPを確認する手順
設定が終わったら、思い込みで進めずに確認します。プロキシでもVPNでも、手順は同じです。
- プロキシやVPNを使うのと同じブラウザ、同じプロファイルで自分のIPアドレスのページを開きます。表示されるIPアドレスと国、プロバイダー名が、契約した出口と一致しているかを見ます。自宅のプロバイダー名が出たら、その通信は直接つながっています。プロキシなら拡張機能やプロファイルの設定を、VPNならスプリットトンネルと接続状態を見直してください。
- プロキシの場合は、出口そのものをプロキシチェッカーでも確かめます。HTTP、HTTPS、SOCKS5のどれで応答するか、応答速度、IPの判定を確認できます。「レジデンシャル」として買った出口がホスティングの回線と判定されるなら、提供元に問い合わせる材料になります。
- 出口IPが過去にスパムなどで登録されていないかは、IPブラックリスト確認で調べられます。共有の出口では、自分に覚えがなくても掲載されていることがあります。
- スクリプトやアプリで使う場合は、ブラウザでの結果をそのまま当てはめないでください。そのツール自身から、IPを返すサービスにリクエストを送り、返ってくるアドレスを確認します。ブラウザが正しくても、ツールは別の設定で動いていることがあるからです。
この確認は一度やって終わりではありません。VPNが自動で再接続したとき、プロキシのセッションが切り替わったとき、ブラウザを更新したときなど、設定が変わる機会があれば、もう一度同じページを開いてください。数秒で済みます。
07よくある質問
プロキシとVPNはどちらが安全ですか?
プロキシを設定したのに一部のアプリのIPが変わりません。
複数アカウントの運用にVPNは使えますか?
SOCKS5とHTTPプロキシはどう使い分けますか?
本当にプロキシ経由になっているかはどう確かめますか?
関連記事
プロキシの通信量と料金:GB単価と成功1件のコスト
GB課金、IP課金、ポート課金、期間パックの違いと、通信量を消費するもの、リトライを含めた成功1,000件あたりのコストの計算手順を、仮の数値で説明します。
無料プロキシは安全?リスクと限界、安全な試し方
公開リストの無料プロキシで運営者に何が見えるのか、ログインや速度で何が起きるのかを解説。公式トライアルとの比べ方と、アカウントを危険にさらさない試し方もまとめました。
プロキシサーバーとは何か、どう動くのか
プロキシサーバーの仕組みを、リクエストの通り道、フォワードとリバースの違い、プロトコルとIPタイプの分け方から解説。サイトに見えているIPの確かめ方もまとめました。