無料プロキシは安全?リスクと限界、安全な試し方
公開リストの無料プロキシで運営者に何が見えるのか、ログインや速度で何が起きるのかを解説。公式トライアルとの比べ方と、アカウントを危険にさらさない試し方もまとめました。
無料プロキシは安全?リスクと限界、安全な試し方
ネットで拾った無料プロキシと、事業者の無料トライアル。どちらで試すか迷っている人向けの記事です。プロキシの運営者に何が見えるのか、ログインやアカウントがどこで危なくなるのか、テスト結果をどう読めばよいのかを順に説明します。無料プロキシの一覧は載せていません。Top Proxy自体もIPは販売しておらず、サービスを比較するカタログです。
01無料プロキシは安全なのか、まず短い答え
公開リストに載っている無料プロキシが安全に使える場面は、ひとつしかありません。知らない人に見られても困らない公開ページを取ってくる作業です。パスワード、ログイン中のCookie、支払い、大事なアカウントが関わる作業には向きません。
理由は単純で、そのサーバーを誰が動かしているのかがわからないからです。公開リストの多くは、インターネット上で開いているプロキシのポートを探して集めたものです。設定を誤った会社のルーター、放置された検証用サーバー、安いVPS、あるいは通過する通信を眺めるために最初から用意されたマシン。リストの1行からは、そのどれなのかを見分けられません。わかるのはアドレスとポート番号だけで、持ち主も、ログの扱いも、通信を書き換えているかどうかも書かれていません。
HTTPの仕様であるRFC 9110は、プロキシをクライアントが選ぶ仲介者として説明しています。選ぶところまではあなたの判断です。けれども、リクエストがそのマシンに届いたあとに起きることは、運営者が決めます。事業者のプロキシなら、少なくとも会社名があり、利用規約があり、請求の関係があり、問い合わせ先があります。名前のないリストの1行には、そのどれもありません。
ですから「安全か、危険か」という問いは、少し狭めたほうが役に立ちます。この運営者に何が見えて、何を変えられて、自分はそこに何を通そうとしているのか。この記事は、その3つを順に見ていきます。
02無料プロキシに見えるもの、HTTPとHTTPSと信頼の違い
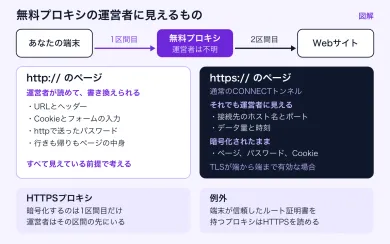
プロキシに何が読めるかは、開いているページがどう読み込まれるかで決まります。
暗号化されていない http:// のページでは、ブラウザはリクエストをまるごとプロキシに渡します。URL、ヘッダー、Cookie、フォームに入力した内容まで含めてです。プロキシはそれを転送し、返ってきた応答をあなたに戻します。行きも帰りも全部読めますし、書き換えることもできます。広告の差し込み、ダウンロードリンクのすり替え、セキュリティ関連のヘッダーの削除といった細工は、ここで起きます。Chromiumのプロキシに関する技術文書も、HTTPプロキシとの通信は安全ではなく、プロキシ経由の http:// のリクエストは平文で送られる、とはっきり書いています。
https:// のページでは、ブラウザはまず CONNECT というメソッドでトンネルを開くようプロキシに頼みます。この仕組みはRFC 9110の9.3.6節で定義されています。トンネルができたあと、プロキシはデータをそのまま右から左へ流す役になります。TLSはブラウザとサイトの間で端から端まで張られ、ブラウザはサイトの証明書を確認します。TLSの仕組みそのものはRFC 8446にあります。この状態が保たれている限り、プロキシはページの中身も、パスワードも、Cookieも読めません。
それでも見えるものはあります。CONNECT の行には行き先のホスト名とポートが入っているので、運営者はどのサイトに接続したかを知ります。Chromiumの文書も、トンネルを張るときに対象URLのホスト名が平文でプロキシに送られると書いています。どれだけのデータがいつ流れたかも見えます。中身ではなくメタデータですが、どのサイトにいつ行ったかの記録が積み重なれば、それだけで人物像ができあがります。軽く見ないほうがいい部分です。
例外もあります。TLSを検査するプロキシは、通信をいったん復号し、自分の証明書で暗号化し直します。ブラウザがこれを受け入れるのは、そのプロキシのルート証明書が端末に「信頼する証明書」として入っているときだけです。会社が管理するパソコンでフィルタリングのためにこの方式が使われるのは、このためです。知らない無料プロキシが、その証明書を信頼していない端末で、気づかれずに同じことをするのはできません。ブラウザが証明書の警告を出すからです。逆に言えば、その警告を無視して先へ進んだり、無料プロキシのサイトが「必要です」と言う証明書をインストールしたりすると、HTTPSの通信を運営者に明け渡すことになります。どちらも絶対にやめてください。
もう2つ、よく混同される点があります。
ひとつめは「HTTPSプロキシ」という言葉です。これはプロキシそのものにTLSで接続する方式のことです。暗号化されるのは、あなたからプロキシまでの1区間目です。同じWi-Fiにいる人には CONNECT の行もプロキシのパスワードも読めなくなります。Chromiumの文書も、HTTPSプロキシではプロキシへの接続が保護されるため、https:// のURLのホスト名が経路上に漏れないと説明しています。ただし、運営者はその暗号化された区間の終点にいます。運営者から何かを隠す効果はありません。プロキシからサイトまでの2区間目が守られるかどうかは、サイト側がHTTPSを使っているかで決まります。
ふたつめはIPのタイプです。出口のアドレスがデータセンター、レジデンシャル、モバイルのどれであっても、それはサイトから見えるアドレスの種類の話です。あなたの通信がどうやってプロキシまで届くかとも、誰がそのサーバーを動かしているかとも関係ありません。
| 選ぶもの | 決まること | 端末からプロキシまでを暗号化するか | ページの中身を運営者から守るか | 信頼について何か言えるか |
|---|---|---|---|---|
| HTTPプロキシ | アプリとプロキシの話し方 | しない | https:// のページを通常のCONNECTトンネルで開く場合だけ守られる | 何も言えない |
| HTTPSプロキシ | アプリとプロキシの話し方 | する、ただし1区間目だけ | 上と同じ。運営者はその区間の終点にいる | 何も言えない |
| SOCKS5プロキシ | アプリとプロキシの話し方、TCP全般に対応 | しない | アプリ自身がサイトとTLSで通信している場合だけ守られる | 何も言えない |
| データセンター、レジデンシャル、モバイルのIP | サイトから見えるアドレスの種類 | プロトコルの性質ではない | 守らない | 何も言えない。サイトが出口をどう分類するかの話 |
| 名前のわかる事業者のアカウント | 誰がどんな条件でサーバーを動かすか | 選んだプロトコルによる | 技術的な限界は同じ | 言える。運営者、規約、サポートがある |
信頼の問いに答えているのは最後の行だけです。そしてそれは技術の機能ではなく、契約の話です。
03ログイン情報とアカウントへのリスク
無料プロキシの被害は、たいてい静かに起きます。認証情報やセッションが漏れ、気づくのはしばらくあとです。
わかりやすいのは、平文のHTTPでのログインです。今どき主要なサイトはHTTPSですが、家庭用ルーターの管理画面、古い社内ツール、小さなAPIなど、http:// でパスワードやトークンを受け付ける相手はまだ残っています。そうした通信をプロキシ経由で送れば、運営者はその文字列をそのまま受け取ります。スクリプトからAPIを叩く人は、ここを特に見落としがちです。
見落とされやすいのが、プロキシ自体のパスワードです。有料のプロキシにはたいていログインがあり、多くのアプリはHTTPのBasic認証でそれを送ります。Basic認証を定めたRFC 7617は、TLSのような仕組みで守られていない限り、ユーザーIDとパスワードは平文でネットワークを流れると明記しています。SOCKS5も事情は同じで、ユーザー名とパスワードによる認証を定めたRFC 1929は、パスワードが平文で送られるため盗聴が現実的な環境では推奨しない、と書いています。これは有料プロキシを公衆Wi-Fiで使うときの問題で、事業者がHTTPSプロキシの接続先を用意している理由のひとつでもあります。なお、ChromeはSOCKS5の認証に対応していないと先のChromiumの文書にあります。ChromeでSOCKS5を使う場合は、事業者が提供するIP許可リスト方式など、ブラウザが対応する接続方法を確認してください。
次に、アカウントへの副作用です。公開プロキシは、同じリストを見つけた全員で共有されています。その出口IPからスパム、総当たりのログイン、大量のスクレイピングが送られていれば、サイトはそのアドレスを覚えています。あなたのログインは、最初から評判の悪い場所から始まることになります。画像認証が続く、パスワードの再設定を求められる、不審なアクセスとしてロックされる。悪いときには、運営側がすでに目をつけているアドレスとあなたのアカウントが結びつきます。事業者のレジデンシャルやモバイルの出口でも、受け入れが保証されるわけではありません。それでも、同じ公開ページを読んだすべてのボットと出口を分け合う状況よりはずっとましです。
最後にDNSです。アプリがどこでホスト名を名前解決するかは、通信をどこへ送るかとは別の設定です。Chromiumの文書によると、ChromeはHTTPプロキシでもSOCKS5プロキシでも名前解決をプロキシ側に任せます。ほかのアプリは同じとは限りません。たとえば curl では、マニュアルにあるとおり --socks5 は手元で名前解決し、--socks5-hostname はプロキシに名前解決させます。同じChromiumの文書は、Firefoxではこの切り替えが network.proxy.socks_remote_dns という設定で選べることにも触れています。名前解決が手元で行われると、サイトにはプロキシのIPが見えていても、あなたが使っているDNSサーバーには訪問先がすべて見えています。
04速度と安定性、無料エンドポイントの限界
公開ページを取ってくるだけの用途でも、無料プロキシに頼ると疲れます。その理由は運の悪さではなく、仕組みにあります。
公開リストは、ある時点のスナップショットです。開いているプロキシは見つかり、混み合い、ブロックされ、閉じられていきます。朝に動いていた行が、夜にはタイムアウトすることも珍しくありません。動かし続けることで報酬を得ている人がいないので、直す人もいません。帯域は同じリストを見つけた全員と分け合うため、応答の速さは大きく揺れます。平文のHTTPしか話さない行なら、ブラウザ以外のアプリに使えるSOCKS5も、暗号化された1区間目もありません。国を選べるのはリストにたまたま載っている範囲だけで、IPを一定時間固定するスティッキーセッションや、自分で制御できるローテーションもありません。
この記事では、無料プロキシの速度や稼働率を自分たちで測定した結果は載せていません。数字を出すと、たまたまその日に試した何行かの結果が、あたかも一般的な傾向であるかのように見えてしまうからです。リストの中身は日々入れ替わるので、測るなら自分の用途で、自分の時間帯に測るのが一番確かです。
さらに厄介なのは、無料プロキシが「生きているのに使えない」状態です。ポートは応答するのに、目的のサイトがすでにそのアドレスをブロックしていたり、画像認証の壁を見せていたりします。応答するプロキシと、目的地まで連れて行ってくれるプロキシは別物です。
有料のプロキシなら必ず速く、必ず受け入れられるわけでもありません。有料の出口もブロックされますし、レジデンシャルの速度は出口ごとに差があります。違うのは打てる手です。事業者なら返金を相談したり、プールや国を切り替えたり、サポートに問い合わせたりできます。リストなら、次の行を試すしかありません。
05公開リストと公式トライアルの選び方
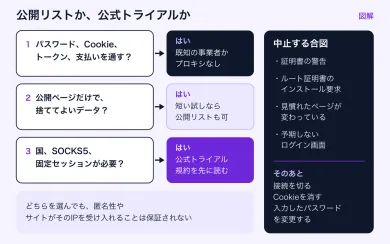
選ぶときに実際に効いてくる点で、2つを並べるとこうなります。
| 比べる点 | 公開の無料リスト | 事業者の公式トライアル |
|---|---|---|
| サーバーを動かしているのは誰か | 不明 | 規約とプライバシーポリシーを持つ、名前のわかる会社 |
| 何を記録し、何を変えうるか | 不明。平文のHTTPなら全部と考える | 規約で決まっている。それでも第三者であることは変わらない |
| プロトコル | その行が話すもの。試すまでわからない | 事業者が明示している。HTTPとSOCKS5の両方が多い |
| IPのタイプと国 | たまたま載っているもの | プールと国を選べる |
| 共有している相手 | リストを見つけた全員 | 同じプールのほかの利用者 |
| 稼働とサポート | なし | 事業者のサポートと障害情報 |
| ログインに使えるか | 使えない | 事業者のルールの範囲で使える |
| 費用 | お金はかからない | トライアル中は無料か少額、その後は有料 |
トライアルの条件は事業者によって大きく違います。少量のデータ通信量が付くもの、期間で区切るもの、カードの登録が必要なもの、そもそも無料枠はなく返金期間付きの小さなプランだけのもの。登録の前に、その事業者の公式ページで現在の条件を読んでください。去年あったから今年もある、とは限りません。
テスト中に次のどれかが起きたら、すぐにやめてください。
- いつもは問題なく開くサイトで、ブラウザが証明書の警告を出した
- ページやインストーラーが、新しいルート証明書を信頼するよう求めてきた
- 見慣れたページの見た目が違う。広告やポップアップが増えている、ダウンロードリンクが変わっている
- 普段はログインを求めないサイトで、見覚えのないログイン画面が出た
どれも、運営者や経路の途中で通信に手が加えられている可能性を示す警告サインです。それだけで運営者が悪意を持って介入したとは断定できず、公共Wi-Fiのログイン画面、セキュリティソフトの検査、端末の時計のずれ、サイト側の変更が原因のこともあります。それでも、原因を確かめるまではそのプロキシを信用しないでください。接続を切り、テスト中に開いたサイトのCookieを消し、入力したパスワードはすべて変更してください。
06アカウントを危険にさらさずにプロキシを試す手順
安全な試し方の基本は、個人的なものを流す前にプロキシそのものを確かめ、そのあとで自分の経路を別に確かめることです。この2つは別の測定で、片方の結果からもう片方はわかりません。
まずプロキシの接続先を確かめます。Top Proxyのプロキシチェッカーでは、1行に1件ずつ、ip:port、user:pass@ip:port、ip:port:user:pass、または socks5:// のようにプロトコルを先頭に付けた形式でプロキシを入力できます。その下で、YouTube、Instagram、ChatGPT、Facebook、WhatsApp、Telegramなど、届く必要のあるサイトを選びます。確認は当社のサーバーから行われ、プロキシが応答するか、どのくらいの速さか、選んだサイトに届くかがわかります。
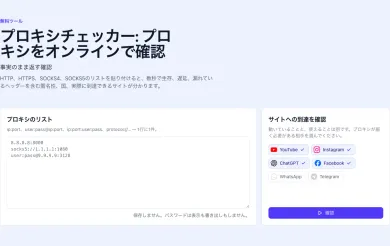
結果は、わかることの範囲で読みます。サーバー側からの確認でわかるのは、その時点で当社のネットワークからプロキシに届いたこと、そしてその出口がテスト用の接続先と選んだサイトからどう見えたかです。あなたのブラウザやスマートフォンやスクリプトがどの経路で出ているかは、ここからはわかりません。アプリが手元で名前解決しているかどうかも、明日も同じ扱いを受けるかどうかもわかりません。応答なしと出た場合も、壊れているとは限りません。有料のアカウントでよくあるように、許可したIPからの接続しか受け付けない設定になっている可能性があります。
次に、実際にプロキシを使うアプリの中で、自分の経路を確かめます。
- 同じブラウザのプロファイル、または同じアプリで自分のIPを確認するページを開きます。表示されるアドレスと国がプロキシのものなら、そのアプリはプロキシを通っています。自分の回線のアドレスが出たら、そのアプリは直接つながっています。
- よく知っている公開の
https://のページをいくつか開き、証明書の警告が出ないか、見た目が変わっていないかを確かめます。 - ツールで選べる場合は、名前解決をプロキシ側に任せる設定にします。
curlならsocks5h://の形で指定し、もう一度同じ確認をします。 - ここまで問題がなく、しかも名前のわかる事業者のプロキシである場合に限って、失っても困らないアカウントでログインを試します。普段のメール、銀行、仕事のアカウントでは試さないでください。
うまくいかないときの原因は、たいていありふれたものです。ポート番号の間違い、ログイン情報の入れ忘れによる 407 Proxy Authentication Required、システムのプロキシ設定を無視するアプリ、目的のサイトがすでにブロックしている出口。どれも、プロキシが悪意を持っている証拠にはなりません。接続を切って原因を調べるべきなのは、証明書の警告とページの改変です。
チェッカーの結果は、匿名性を保証するものでもありません。サイトはIPアドレス以外にも、Cookie、ブラウザの特徴、ログインの履歴など、さまざまな手がかりで利用者を見分けます。プロキシが変えるのは出口のアドレスであって、あなたの手がかり全体ではありません。
07有料プロキシを検討すべき場面
ログインが絡む作業、特定の国からのアクセス、安定したセッション、数十件を超えるリクエスト。どれかに当てはまるなら、無料リストはもう節約になっていません。動かない行、画像認証、測りようのないリスクに、浮いたはずのお金以上の時間を払っているはずです。名前のわかる事業者のトライアルや小さなプランを試す価値が出てくるのは、このあたりからです。
アカウント運用や地域ごとの表示確認なら、まずレジデンシャルプロキシかモバイルプロキシから見てください。公開ページを大量に取ってくる用途なら、データセンタープロキシのほうが安く速いので、私ならこちらから試します。レジデンシャルやモバイルの出口をHTTPとSOCKS5の両方で使いたい場合、カタログの中で比較の候補にしやすいのは次の事業者です。
SOAXは共有クレジットプール上のローテーションするレジデンシャルとモバイルを売り、データセンターとISPも同じプランに入ります。Builderは月$200 + VAT(200クレジット)から。Builderのティア1トラフィックは1GBあたり$3です。
支払う前に、各カードで料金体系とトライアルの条件を比べてください。データ量ごとの課金は、軽いブラウジングやアカウント作業に向きます。IP単位やポート単位のプランは、大量のスクレイピングに向くことが多いです。どれを選んでも、試すときは同じ2段階を繰り返します。チェッカーで接続先を確かめ、自分のIPを確認するページで自分の経路を確かめる。この順番です。
無料プロキシは安全に使えますか?
無料プロキシでパスワードを盗まれることはありますか?
HTTPSプロキシはHTTPプロキシより安全ですか?
無料プロキシと有料プロキシの違いは何ですか?
無料プロキシでIPアドレスは隠せますか?
プロキシを安全に試すにはどうすればよいですか?
関連記事
プロキシの通信量と料金:GB単価と成功1件のコスト
GB課金、IP課金、ポート課金、期間パックの違いと、通信量を消費するもの、リトライを含めた成功1,000件あたりのコストの計算手順を、仮の数値で説明します。
プロキシとVPNの違い 用途別にどちらを選ぶか
プロキシとVPNの違いを、対象になるアプリ、暗号化、DNS、出口IPのタイプで比較。作業別の選び方と、サイトから実際に見えているIPを確かめる手順をまとめました。
プロキシサーバーとは何か、どう動くのか
プロキシサーバーの仕組みを、リクエストの通り道、フォワードとリバースの違い、プロトコルとIPタイプの分け方から解説。サイトに見えているIPの確かめ方もまとめました。