Che cos'è un server proxy e come funziona?
Cos'è un server proxy, come inoltra le tue richieste, proxy diretto o inverso, protocollo o tipo di IP, e come verificare l'IP che vede un sito.
Che cos'è un server proxy e come funziona?
Questa guida è per chi trova la parola "proxy" ovunque e vuole capire cosa fa davvero quel server in mezzo, cosa cambia, cosa lascia com'è e come accorgersi se sta funzionando. Seguiamo il percorso di una richiesta, separiamo protocollo e tipo di IP e chiudiamo con due controlli da fare da soli. Niente liste di proxy gratuiti, e Top Proxy non vende IP: confrontiamo i fornitori.
01Che cos'è un server proxy
Un server proxy è un computer che fa le richieste al posto tuo. Il browser o lo script non contatta il sito direttamente. Si collega al proxy, il proxy apre una propria connessione verso il sito, riceve la risposta e te la passa.
Il sito parla solo con il proxy. L'indirizzo che registra è quindi quello del proxy, non quello che ti ha assegnato il tuo operatore.
Lo standard HTTP, la RFC 9110, lo dice in modo più asciutto. Un proxy è un intermediario di inoltro scelto dal client, di solito tramite la configurazione locale. È un dettaglio che conta. Il proxy lo attivi tu, in un'app, in un'estensione o nelle impostazioni di sistema. Finché nessun programma è configurato per usarlo, non ci passa traffico.
Nella pratica la parola indica tre cose diverse, e da qui nasce parte della confusione:
- il server stesso, con un indirizzo e una porta, per esempio
198.51.100.7:8080; - il servizio che ti vende l'accesso a un gruppo di questi server;
- il campo del browser o del sistema in cui scrivi quell'indirizzo.
In questo articolo "proxy" vuol dire la prima cosa: la macchina nel mezzo.
02Come funziona un proxy, passo per passo
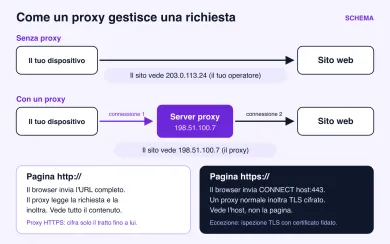
Ecco cosa succede quando il browser carica una pagina attraverso un normale proxy web.
- Il browser si collega all'indirizzo e alla porta del proxy, non al sito.
- Se il proxy richiede l'autenticazione, il browser manda nome utente e password, oppure il proxy controlla che il tuo IP sia nella lista degli indirizzi autorizzati.
- Per una pagina
http://il browser manda al proxy l'URL completo. Il proxy legge la richiesta, apre una sua connessione verso il sito e la inoltra. - Per una pagina
https://il browser invia una richiestaCONNECTcon host e porta, per esempioexample.com:443. Il metodo è descritto nella sezione 9.3.6 della RFC 9110. Il proxy apre una connessione TCP verso quell'host e da lì in poi copia i byte nei due sensi. - Il sito risponde al proxy, che rimanda la risposta al browser.
Nel caso comune, cioè un proxy che non intercetta nulla e una sessione TLS valida da un capo all'altro tra il browser e il sito, il proxy non vede il contenuto di una pagina HTTPS. Conosce l'host e la porta richiesti, quanti dati passano e a che ora. Indirizzi completi, password e testo delle pagine restano dentro il tunnel.
C'è un'eccezione da conoscere. In molte aziende e scuole il proxy fa ispezione TLS. Decifra il traffico, lo controlla e lo cifra di nuovo con un proprio certificato. Funziona solo se il dispositivo considera attendibile quel certificato, e di solito è l'amministratore a installarlo sui computer gestiti. Su un dispositivo così, chi gestisce il proxy può leggere il contenuto HTTPS. Se nell'archivio dei certificati trovi un'autorità che non hai aggiunto tu, parti da questo presupposto.
Un proxy SOCKS5, definito nella RFC 1928, segue la stessa logica un livello più in basso. Non gli interessa l'HTTP. Inoltra connessioni TCP verso qualsiasi host e porta, e può inoltrare anche UDP con il comando UDP ASSOCIATE, se il client lo supporta. Per questo client di gioco, di messaggistica o SSH possono passare da SOCKS5, mentre un proxy HTTP per loro non serve a niente.
Un proxy può anche dichiarare la propria presenza. Può aggiungere un'intestazione Via o Forwarded, quest'ultima descritta nella RFC 7239, e scriverci il tuo indirizzo di origine. I proxy commerciali pensati per lo scraping o la gestione di account di solito non lo fanno, ma è una scelta di chi li gestisce, non una proprietà del protocollo. Dentro un tunnel CONNECT HTTPS il proxy non può comunque aggiungere intestazioni alle richieste cifrate che ci passano.
03Proxy diretto e proxy inverso
Tutto quello che hai letto finora descrive un proxy diretto, in inglese "forward proxy". Sta dalla parte del client e lavora per lui. Lo scegli tu, lo configuri tu, e ti dà un altro indirizzo di uscita.
Un proxy inverso ("reverse proxy") sta dall'altra parte. Si mette davanti a un sito e riceve le connessioni dei visitatori al suo posto. Nginx davanti a un server applicativo, una CDN, un bilanciatore di carico: sono tutti proxy inversi. La RFC 9110 li chiama "gateway". Spesso il visitatore non sa nemmeno che c'è, e non deve configurare niente.
| Proxy diretto | Proxy inverso | |
|---|---|---|
| Chi lo sceglie | Il client | Il proprietario del sito |
| Lavora per | L'utente o il suo script | Il server e i suoi visitatori |
| Cosa nasconde | L'indirizzo del client agli occhi del sito | I server interni agli occhi dei visitatori |
| Uso tipico | Cambiare IP di uscita, filtrare, cache aziendale | Bilanciamento, cache, terminazione TLS, protezione |
| Si compra da un fornitore di proxy | Sì | No, è infrastruttura del sito |
Quando si parla di comprare proxy si intendono sempre proxy diretti. Da qui in avanti parliamo solo di quelli.
04Protocollo e tipo di IP: due scelte diverse
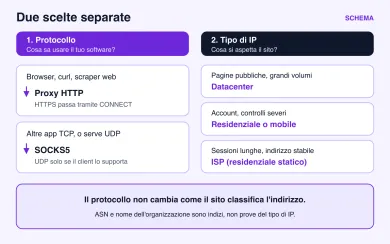
Qui sbaglia la maggior parte di chi inizia, e le pagine di vendita non aiutano. Quando compri un proxy fai in realtà due scelte indipendenti.
Il protocollo descrive come il tuo software parla con il proxy: HTTP, HTTPS o SOCKS5. Dipende da cosa supporta l'app. Un browser o una libreria HTTP funzionano con un proxy HTTP. Un client non web, o uno che ha bisogno di UDP, chiede SOCKS5. La guida proxy SOCKS5 e HTTP entra nel dettaglio, anche per il DNS.
Il tipo di IP descrive da dove viene l'indirizzo di uscita che vede il sito: un fornitore di hosting (datacenter), la connessione di casa di un abbonato (residenziale), un operatore mobile, oppure un indirizzo di un provider internet ospitato su hardware da server (ISP). Dipende da cosa accetta il sito di destinazione.
| Scelta | Opzioni | Cosa decide | Cosa non decide |
|---|---|---|---|
| Protocollo | HTTP / HTTPS | Traffico web, HTTPS via CONNECT; un proxy HTTPS cifra anche il tratto fino al proxy | Il tipo di indirizzo che vede il sito |
| Protocollo | SOCKS5 | Qualsiasi TCP, più UDP se il client lo gestisce | La cifratura, non ne aggiunge |
| Tipo di IP | Datacenter | Velocità, prezzo basso, grandi volumi | La fiducia sui siti con login sensibili |
| Tipo di IP | Residenziale | Indirizzo di un abbonato domestico, rotazione possibile | Latenza stabile, traffico illimitato |
| Tipo di IP | Mobile | Indirizzo di operatore, spesso condiviso dietro CGNAT | Costo basso al GB |
| Tipo di IP | ISP (residenziale statico) | Indirizzo stabile di un provider su un server | Grandi pool a rotazione |
Le due scelte si combinano liberamente. Un IP residenziale si può usare in HTTP o in SOCKS5, e lo stesso vale per un IP datacenter. Cambiare protocollo non trasforma un indirizzo datacenter in uno residenziale agli occhi del sito. Per confrontare le origini leggi residenziali o datacenter e ISP o residenziali.
Una nota su come i siti classificano un indirizzo. Guardano il sistema autonomo (ASN) che lo annuncia, il nome dell'organizzazione nei registri e alcune banche dati commerciali di reputazione. Sono indizi. Un IP ISP è annunciato da un provider internet ma gira in un datacenter, e una banca dati di geolocalizzazione può essere indietro di mesi. Né l'ASN né il nome dell'organizzazione bastano da soli a dimostrare la categoria di prodotto che hai comprato.
05A cosa serve un proxy
Gli usi seri si riducono a poche famiglie. In quasi tutte conta più l'origine dell'IP che il protocollo.
| Attività | Cosa serve dal proxy | Tipo di IP abituale |
|---|---|---|
| Raccolta di pagine pubbliche | Molte richieste in parallelo, rotazione | Datacenter, residenziale se il sito blocca |
| Più account su un social o un marketplace | Un'uscita stabile e separata per profilo | Mobile o residenziale, sessione fissa |
| Controllare annunci o risultati di ricerca per paese | Scelta del paese, a volte della città | Residenziale |
| Provare un sito da un'altra regione | Poche richieste, un indirizzo locale | Datacenter o residenziale |
| Filtro e cache in azienda | Controllo centralizzato della navigazione | Proxy interno, non un servizio a noleggio |
Il mio consiglio per chi comincia: non prendere il residenziale per riflesso. Costa di più, si paga a GB, e per leggere pagine pubbliche spesso basta un IP datacenter. Passa al residenziale o al mobile quando il sito ti blocca o quando c'è di mezzo un account. Il catalogo separa le offerte residenziali, mobili e datacenter. In ogni pagina apri i filtri e scegli il protocollo, così restano solo i fornitori che offrono SOCKS5, se il tuo software ne ha bisogno.
Se cerchi un fornitore che offra entrambi i protocolli e più tipi di IP, queste schede del catalogo sono un buon punto di partenza:
SOAX vende proxy residenziali e mobile a rotazione su un pool di crediti condiviso, con datacenter e ISP negli stessi piani. Il Builder parte da $200/mese + IVA (200 crediti); il traffico Tier 1 è $3/GB sul Builder.
Bright Data è una grande rete proxy per la raccolta dati: IP residenziali, mobile, ISP e datacenter in circa 195 paesi. Il traffico residenziale si può pagare a consumo senza abbonamento, e gli indirizzi datacenter e ISP arrivano in pacchetti da 10 IP. L'accesso residenziale e mobile richiede la verifica dell'identità.
In ogni scheda confronta il periodo di prova, il modo in cui si paga e la scelta delle località. Un piano a GB va bene per una navigazione leggera. Per grandi volumi un'offerta a porta o a IP spesso costa meno.
06Cosa un proxy non fa
Un proxy cambia l'indirizzo che vede il sito. Il resto lo lascia in gran parte com'è, ed è da qui che nasce quasi ogni delusione.
Non cifra il traffico da solo. Il tratto tra te e un normale proxy HTTP o SOCKS5 viaggia in chiaro. Se il sito è in HTTPS e il proxy non intercetta nulla, TLS protegge il contenuto da un capo all'altro. Se il sito è in semplice HTTP, chi gestisce il proxy e ogni rete attraversata possono leggerlo. Alcuni fornitori offrono un punto di accesso HTTPS. In quel caso il tratto tra te e il proxy è cifrato, e la tua rete locale non vede la destinazione. Il fornitore la vede comunque.
Copre solo i programmi configurati per usarlo. Un browser impostato su un proxy ci passa, ma la posta, gli aggiornamenti e molte app per smartphone restano sulla connessione normale. Alcune app ignorano persino il proxy di sistema. È questa la grande differenza rispetto a una VPN, che a tunnel completo fa passare tutto il traffico del dispositivo. Vale solo a tunnel completo: con lo split tunneling o certe regole del client, una parte del traffico esce comunque diretta.
Non ti rende anonimo. I siti incrociano l'indirizzo IP con cookie, impronta del browser, storia dell'account e metodi di pagamento. Un proxy cambia uno solo di questi segnali. In più il browser può rivelare un altro indirizzo tramite WebRTC, a seconda delle impostazioni.
Non sistema il DNS al posto tuo. Con SOCKS5 la risoluzione dei nomi può avvenire sul tuo dispositivo o sul proxy, a seconda del client. In curl è la differenza tra socks5:// e socks5h://. Se la risoluzione resta locale, il tuo operatore continua a vedere i nomi dei siti che visiti.
07Come verificare che un proxy funzioni
Due controlli rapidi trovano molti errori di configurazione. Rispondono a domande diverse, e nessuno dei due copre l'intero dispositivo.
Il primo riguarda il browser. Prima di attivare il proxy apri Il mio IP e annota l'indirizzo pubblico che compare. È il tuo punto di partenza. Poi attiva il proxy in quel browser o profilo e ricarica la pagina. L'indirizzo nuovo deve essere diverso da quello annotato e corrispondere all'uscita che il fornitore documenta per il tuo piano, cioè l'IP fisso assegnato oppure, se l'IP ruota, un indirizzo del paese e del pool che hai scelto.
Se l'indirizzo è rimasto uguale al punto di partenza, il browser non passa dal proxy. Se è cambiato ma non corrisponde a quanto indica il fornitore, indaga. Le cause tipiche sono un profilo sbagliato, un'estensione o una VPN che prende il sopravvento, un pool o un paese diversi da quelli ordinati. Il nome dell'organizzazione o l'ASN mostrati accanto all'indirizzo sono solo indizi. Vedere il nome del tuo operatore non dimostra da solo che il proxy viene aggirato, e un nome sconosciuto non dimostra che ci passi. Decide il confronto tra gli indirizzi.
Questo controllo verifica soltanto l'uscita pubblica di quel browser, in quel momento. Non dice niente su script, altre app, richieste DNS o instradamento del sistema. Uno script va provato dallo script stesso, con il proxy impostato nella sua libreria e una richiesta a un servizio che restituisce l'IP. Per il DNS serve un test di perdite DNS fatto dall'app che ti interessa.
Il secondo riguarda il proxy in sé. Incolla l'indirizzo nel proxy checker. Il modulo accetta un proxy per riga, nei formati ip:port, user:pass@ip:port, ip:port:user:pass o con il protocollo davanti, e poi ti fa scegliere i siti di destinazione da provare.
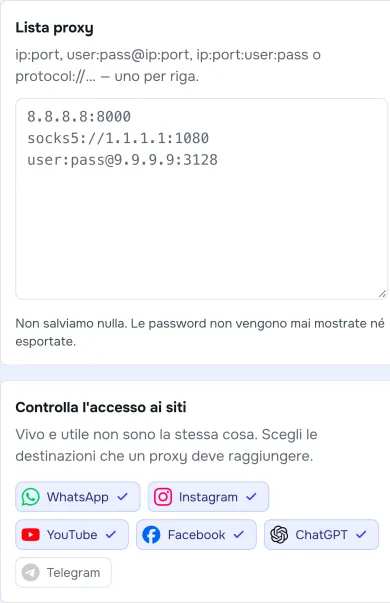
Questo test parte dal nostro server. Ti dice se il proxy risponde, con che tempi e se raggiunge i siti scelti. Non dimostra che la tua app, il tuo script o le tue richieste DNS passino davvero da quel proxy. Nemmeno il primo controllo lo dimostra, perché copre solo il browser. Servono prove fatte da ciascuna app e un test DNS. Se un'uscita venduta come residenziale risulta legata a un fornitore di hosting, prendila come un segnale da chiarire con il fornitore, non come una sentenza. ASN e nome dell'organizzazione restano indizi.
Per andare oltre, la guida come controllare se un proxy funziona tratta gli errori di autenticazione, le perdite DNS e i test da uno script.
Che differenza c'è tra un proxy e una VPN?
Un proxy nasconde il mio indirizzo IP?
Un proxy può vedere le mie password?
Come capisco se il browser usa davvero il proxy?
Meglio HTTP o SOCKS5?
Va bene un proxy gratuito?
Un proxy rende la connessione più veloce?
Articoli correlati
Traffico proxy: calcolare il costo per GB e per risultato
Cosa significa la banda di un proxy, quali voci possono entrare nel conteggio del traffico, come confrontare tariffe per GB, per IP o per porta e calcolare il costo di ogni risultato utile.
Proxy gratuiti: rischi, limiti e come provarli con prudenza
Un proxy gratuito è sicuro? Cosa vede chi lo gestisce in HTTP e in HTTPS, lista pubblica o prova di un fornitore, e come leggere un test senza esporsi.
Proxy o VPN: differenze e quale scegliere per il tuo lavoro
Proxy o VPN? Quali app copre ciascuno, cosa cambia per cifratura e DNS, che tipo di IP vedono i siti, una tabella per attività e come controllare l'IP di uscita.