Proxy o VPN: differenze e quale scegliere per il tuo lavoro
Proxy o VPN? Quali app copre ciascuno, cosa cambia per cifratura e DNS, che tipo di IP vedono i siti, una tabella per attività e come controllare l'IP di uscita.
Proxy o VPN: differenze e quale scegliere per il tuo lavoro
Devi uscire su internet con un IP diverso dal tuo e le strade sembrano due: proxy o VPN. Questa guida è per chi ha un compito preciso, come gestire più account, raccogliere dati da un sito, controllare annunci in un altro paese o lavorare dal Wi-Fi di un albergo. Spieghiamo cosa copre davvero ciascuno strumento e dove si ferma. Niente chiavi gratuite, e Top Proxy non vende IP: confrontiamo i fornitori.
01Proxy e VPN: dove si somigliano e dove no
Il punto in comune è uno solo. Tra te e il sito c'è un server intermedio, e il sito vede l'indirizzo di quel server invece del tuo. Tutto il resto cambia, e conviene capire come prima di spendere soldi.
Un proxy lavora per connessione. Il browser, lo script o il programma apre una sessione verso il proxy e gli chiede di inoltrare una richiesta. Con un proxy HTTP, la richiesta per una pagina http:// arriva al proxy, che la gira al sito. Per le pagine HTTPS il client usa il metodo CONNECT: chiede al proxy di aprire un canale verso un host e una porta, poi ci fa passare dentro la propria sessione cifrata. Il meccanismo è definito nella RFC 9110, sezione 9.3.6. SOCKS5, descritto nella RFC 1928, sta un gradino più in basso. Inoltra connessioni TCP di qualsiasi tipo e, con il comando UDP ASSOCIATE, anche traffico UDP, senza interessarsi di cosa trasporta.
Una VPN lavora a livello di sistema. Il client installa un'interfaccia di rete virtuale e il sistema operativo, seguendo la tabella di routing, ci manda dentro i pacchetti IP. WireGuard si presenta come un tunnel di livello 3 che cifra i pacchetti e li trasporta su UDP. IPsec, definito nella RFC 4301, fa un lavoro simile con un'architettura diversa. Le applicazioni non sanno nulla del tunnel e non devono essere configurate una per una.
Se devo riassumerlo in una frase: il proxy è una scelta che fa ogni programma, la VPN è una cosa che succede a tutto il dispositivo. Quasi tutte le differenze pratiche discendono da qui.
02Quali app copre un proxy e quali una VPN
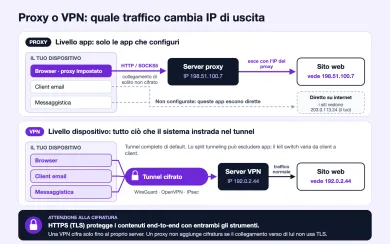
È la differenza che si sottovaluta di più, ed è quella che crea più sorprese. Imposti il proxy nel browser, apri un'altra app e quell'app esce con il tuo IP di casa. Non è un guasto. Funziona così.
Un proxy copre solo i programmi che lo usano. Può essere un singolo profilo del browser, un'estensione, uno script con il proxy passato come parametro, oppure l'impostazione di sistema di Windows, macOS o Android. Quest'ultima la rispettano molte applicazioni, non tutte. Diverse app mobili ignorano il proxy configurato sul Wi-Fi e aprono connessioni dirette. Giochi e app di chiamata usano spesso UDP, che un proxy HTTP non sa trasportare. Anche il browser può scavalcare il proxy: a seconda del browser e delle impostazioni, WebRTC contatta server STUN con il protocollo ICE (RFC 8445) e può far comparire un indirizzo diverso da quello del proxy.
Detto questo, la copertura parziale è spesso proprio quello che serve. Se lavori con otto profili del browser e ognuno deve uscire da un IP residenziale diverso, è un lavoro da proxy. Una VPN dà una sola uscita a tutto il dispositivo, quindi gli otto profili finirebbero sullo stesso indirizzo. Chi gestisce account per clienti diversi lo scopre presto.
Una VPN a tunnel completo copre tutto ciò che il sistema instrada nell'interfaccia virtuale, comprese le app che hai dimenticato aperte, gli aggiornamenti e le sincronizzazioni in background. Due eccezioni contano. Lo split tunneling, che molti client offrono e alcuni attivano di default, esclude certe app o certe reti dal tunnel. Il kill switch, invece, non si comporta allo stesso modo ovunque: alcuni client bloccano il traffico quando il tunnel cade, altri tornano in silenzio sulla connessione normale. Meglio aprire le impostazioni e leggerle che dare per scontato il comportamento.
| Proxy | VPN | |
|---|---|---|
| Cosa copre | Le app configurate per usarlo | Il traffico che il sistema instrada nel tunnel |
| Protocolli tipici | HTTP, HTTPS con CONNECT, SOCKS5 | WireGuard, OpenVPN, IPsec |
| Cifratura fino al server | Solo se il collegamento al proxy è in TLS | Sì, fa parte del tunnel |
| Traffico UDP | SOCKS5 può inoltrarlo, il proxy HTTP no | Sì |
| Più uscite contemporanee | Semplice, una per profilo o per thread | Di solito una per dispositivo |
| Tipo di IP più comune | Datacenter, residenziale, mobile, ISP | Soprattutto datacenter |
| Guasto tipico | L'app ignora il proxy ed esce diretta | Il tunnel cade o una regola split lo aggira |
03Cifratura e DNS dipendono dalla configurazione
"La VPN cifra, il proxy no." È una frase abbastanza vera da girare ovunque e abbastanza imprecisa da causare errori in entrambe le direzioni.
La VPN cifra il tratto tra il tuo dispositivo e il server VPN. Sul Wi-Fi di un bar o di un treno è utile, perché chi controlla quella rete vede solo pacchetti del tunnel e non sa quali siti apri. Dopo il server VPN, però, il traffico torna su internet come traffico ordinario. Se il sito usa HTTPS, il contenuto è protetto da TLS (RFC 8446 per la versione 1.3) da un capo all'altro, con o senza VPN. Se il sito è in HTTP semplice, l'operatore della VPN e ogni rete successiva possono leggerlo. La VPN non aggiunge cifratura oltre la propria uscita.
Il collegamento verso un proxy HTTP o SOCKS5 classico non è cifrato. Per i siti HTTPS il danno è minore di quanto sembri: con CONNECT il proxy trasporta una sessione TLS che non può aprire. Vede comunque host e porta richiesti, e il nome del server di solito viaggia in chiaro durante l'handshake TLS. Le pagine in HTTP semplice, invece, sono leggibili per intero da chi gestisce il proxy. Alcuni fornitori offrono un endpoint proxy raggiungibile in HTTPS, cioè avvolgono in TLS anche il tratto fino al proxy. Così la destinazione resta nascosta alla rete locale, non al fornitore.
Il DNS è il punto in cui, nella pratica, perdono informazioni entrambi. Con una VPN il client di solito imposta un proprio resolver, e nei file di configurazione usati con wg-quick lo si fissa con una riga DNS =. Se il sistema continua a usare un altro resolver, o se il traffico IPv6 esce fuori da un tunnel solo IPv4, le query DNS mostrano al tuo provider quali domini visiti. Con SOCKS5 decide il client. La RFC 1928 prevede che il client invii il nome di dominio e lasci la risoluzione al proxy, ma molte app risolvono in locale e mandano solo l'indirizzo. In curl la differenza è tra socks5:// e socks5h://, come spiega la pagina di manuale. I browser con DNS over HTTPS, definito nella RFC 8484, mandano le query al loro resolver DoH, che può passare o non passare dal proxy a seconda di come è impostato.
La conclusione vale per entrambi: nessuno dei due ti protegge solo perché è acceso. Protegge la configurazione, e la configurazione va controllata.
04Protocollo e tipo di IP sono due scelte diverse
Nei confronti tra proxy e VPN si mescolano due domande. La prima riguarda il protocollo, cioè come il traffico arriva all'uscita. La seconda riguarda il tipo di IP, cioè che indirizzo vede il sito di destinazione. Il sito non sa se arrivi via SOCKS5 o via WireGuard. Sa invece, dai registri degli indirizzi e dai database di reputazione, se l'IP appartiene a un hosting, a un provider di linea fissa o a un operatore mobile.
| Scelta | Opzione | Cosa decide | Cosa non decide |
|---|---|---|---|
| Protocollo | Proxy HTTP / HTTPS | Traffico web con CONNECT, facile da usare in browser e scraper | UDP e app non web |
| Protocollo | SOCKS5 | Qualsiasi TCP, più UDP se il client lo supporta | La cifratura |
| Protocollo | WireGuard / OpenVPN / IPsec | Tunnel per tutto il dispositivo, cifrato fino al server | Come viene classificato l'IP di uscita |
| Tipo di IP | Datacenter | Velocità e costo basso | La fiducia sui siti con login sensibili |
| Tipo di IP | Residenziale | Indirizzo di una linea domestica, rotazione possibile | Latenza costante, traffico senza limiti |
| Tipo di IP | Mobile | Indirizzo di operatore condiviso tramite CGNAT | Costo basso per GB |
| Tipo di IP | ISP, residenziale statico | IP stabile di un provider su hardware da server | Grandi pool a rotazione |
La maggior parte delle VPN per consumatori esce da reti datacenter, e ogni indirizzo è condiviso da molti utenti. Per leggere un giornale che limita l'accesso dall'estero può bastare, anche se i risultati cambiano da servizio a servizio e nel tempo. Per gestire più account è una cattiva idea: un'uscita datacenter condivisa porta con sé la storia di persone che non conosci. I fornitori di proxy vendono tutti e quattro i tipi. Puoi prendere IP residenziali, IP mobili o proxy datacenter e collegarti in HTTP o SOCKS5, a seconda di cosa accetta il tuo software.
Sugli IP mobili vale una nota tecnica. Gli operatori mettono molti clienti dietro lo stesso indirizzo pubblico con il CGNAT, e la RFC 6598 riserva perfino uno spazio di indirizzi apposito per questa traduzione. Per un sito, bloccare un IP mobile significa rischiare di bloccare utenti veri. È uno dei motivi per cui le uscite mobili sono le più tollerate sui social, ed è anche il motivo per cui costano di più.
Le etichette, poi, si confondono. Alcune VPN vendono IP "dedicati" o residenziali come opzione. Alcuni strumenti proxy incapsulano il proxy dentro un tunnel WireGuard. Quando succede, fai le due domande separatamente: come arriva il traffico e che IP vede il sito. Diventa tutto più semplice.
05Proxy o VPN: quale scegliere per ogni attività
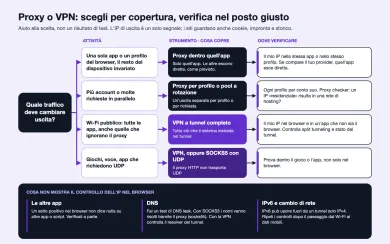
Ecco come sceglierei io, attività per attività. Nessuna di queste scelte ti rende anonimo o garantisce l'accesso a un sito. I siti incrociano la reputazione dell'IP con cookie, impronta del browser, storico dell'account e metodi di pagamento. Cambiare l'uscita modifica un solo segnale su molti.
| Attività | Scelta consigliata | Perché |
|---|---|---|
| Wi-Fi pubblico, proteggere il primo tratto | VPN | Cifra tutte le app del dispositivo, anche quelle che ignorano il proxy |
| Scraping con molte richieste | Proxy residenziale o datacenter a rotazione | Molte uscite in parallelo, controllo per singola richiesta |
| Più account social o marketplace | Proxy mobile o residenziale, uno per profilo | Uscita separata e stabile per ogni account |
| Controllo di annunci o risultati di ricerca per paese o città | Proxy residenziale con targeting geografico | Scelta del luogo, indirizzi di provider reali |
| Giochi, voce, app che richiedono UDP | VPN, oppure SOCKS5 con supporto UDP | Il proxy HTTP non trasporta UDP |
| Una sola app, il resto del dispositivo invariato | Proxy dentro quell'app | Nessun cambiamento per l'altro traffico |
| Nascondere la navigazione al proprio provider | VPN con DNS verificato | Il provider vede solo il tunnel |
L'ultima riga merita un commento, perché è quella su cui si fanno più promesse. Una VPN non elimina chi può vedere i metadati del tuo traffico. Sposta questa visibilità dal tuo provider all'operatore della VPN. Se sia un miglioramento dipende da chi ti ispira più fiducia e dalla politica di log dell'operatore, che di norma non puoi verificare da solo. Lo stesso vale per un fornitore di proxy. Sceglierne uno identificabile, con condizioni scritte, conta più del protocollo.
Un caso misto è comune e funziona bene. Il portatile resta sotto VPN per il Wi-Fi dell'albergo, e un profilo del browser punta a un proxy residenziale del paese che ti interessa. Quel profilo esce dal proxy, il resto del sistema dalla VPN. L'ordine dei salti dipende da come ogni app gestisce la propria configurazione, quindi va controllato con una pagina che mostra l'IP.
Se la tabella ti porta verso un proxy, questi fornitori del nostro catalogo offrono pool residenziali e mobili raggiungibili in HTTP e SOCKS5:
SOAX vende proxy residenziali e mobile a rotazione su un pool di crediti condiviso, con datacenter e ISP negli stessi piani. Il Builder parte da $200/mese + IVA (200 crediti); il traffico Tier 1 è $3/GB sul Builder.
Bright Data è una grande rete proxy per la raccolta dati: IP residenziali, mobile, ISP e datacenter in circa 195 paesi. Il traffico residenziale si può pagare a consumo senza abbonamento, e gli indirizzi datacenter e ISP arrivano in pacchetti da 10 IP. L'accesso residenziale e mobile richiede la verifica dell'identità.
Decodo (ex Smartproxy) vende proxy residenziali e datacenter. Residenziali: $4/GB senza piano mensile, o pacchetti mensili da $3.75/GB per 3 GB. Pagamenti: carte, PayPal, Alipay, Google/Apple Pay, crypto (con limiti).
Prima di scegliere, confronta sulle schede le condizioni di prova, il modo in cui viene contato il traffico e le opzioni di targeting. I piani a GB vanno bene per una navigazione leggera e per pochi account. Per volumi alti di scraping conviene guardare anche le offerte a porta o a IP, che in certi casi costano meno a parità di lavoro.
06Come verificare l'IP di uscita e le perdite
Qualunque strumento usi, controlla cosa vede il resto di internet. Bastano pochi minuti e si scoprono quasi tutti gli errori di configurazione.
Primo passo: apri Il mio IP nel browser o nel profilo che deve passare dal proxy o dalla VPN. Indirizzo e posizione devono corrispondere all'uscita che paghi, non alla tua linea. Se compare il tuo provider, quell'app esce diretta. Con un proxy, ricontrolla l'estensione o le impostazioni del profilo. Con una VPN, guarda lo split tunneling e lo stato del tunnel.
Secondo passo: verifica l'uscita in sé. Inserisci l'indirizzo del proxy nel proxy checker per vedere se risponde, con che tempi e come viene classificato l'IP. Un IP venduto come residenziale che il checker colloca in una rete di hosting è una domanda da fare al fornitore, con lo screenshot in mano.
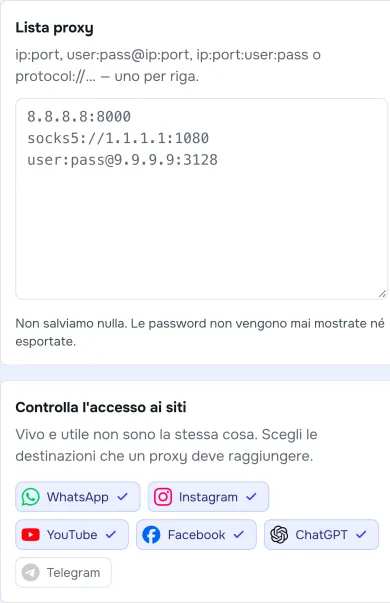
Terzo passo: cerca le perdite che la pagina dell'IP non mostra. Fai un test di DNS leak e confronta i resolver che compaiono con quelli che ti aspetti. Con SOCKS5, assicurati che il client risolva i nomi tramite il proxy. Con una VPN, disattiva IPv6 oppure controlla che il tunnel lo trasporti. Poi ripeti tutto dopo un cambio di rete, per esempio passando dal Wi-Fi ai dati mobili. Tunnel e profili proxy si rompono spesso proprio in quel momento.
Se nel browser va tutto bene, ricorda che le altre app del dispositivo possono ancora usare la connessione normale. Con un proxy è il comportamento previsto, e spesso è anche quello che volevi.
Meglio un proxy o una VPN per la privacy?
Posso usare proxy e VPN insieme?
Un proxy SOCKS5 cifra il traffico?
Perché alcuni siti bloccano la VPN ma non un proxy residenziale?
La VPN nasconde le mie query DNS?
Che differenza c'è tra proxy HTTP e proxy SOCKS5?
Un proxy gratuito basta per cambiare IP?
Articoli correlati
Traffico proxy: calcolare il costo per GB e per risultato
Cosa significa la banda di un proxy, quali voci possono entrare nel conteggio del traffico, come confrontare tariffe per GB, per IP o per porta e calcolare il costo di ogni risultato utile.
Proxy gratuiti: rischi, limiti e come provarli con prudenza
Un proxy gratuito è sicuro? Cosa vede chi lo gestisce in HTTP e in HTTPS, lista pubblica o prova di un fornitore, e come leggere un test senza esporsi.
Che cos'è un server proxy e come funziona?
Cos'è un server proxy, come inoltra le tue richieste, proxy diretto o inverso, protocollo o tipo di IP, e come verificare l'IP che vede un sito.