Error 407 en el proxy: usuario, contraseña y autorización por IP
¿Te sale 407 Proxy Authentication Required? Distingue el 407 del 401, revisa usuario, contraseña e IP autorizada y codifica la clave sin tocar TLS.
Configuraste un proxy de pago y, en lugar de la página, aparece "407 Proxy Authentication Required". O el navegador te pide una y otra vez las credenciales del proxy. Aquí verás en qué tramo nace el 407, cómo leer su cabecera y qué revisar en orden: usuario y contraseña, la IP autorizada que cambió y los caracteres que rompen la contraseña. Todos los ejemplos usan datos inventados.
01Qué significa el error 407 y en qué se diferencia del 401
El código 407 informa de una autenticación pendiente para usar un proxy en esa petición. La norma HTTP lo define así: el cliente necesita autenticarse para usar un proxy en esa petición, y el proxy tiene que responder con una cabecera Proxy-Authenticate que indique qué método acepta. El cliente puede repetir la petición con Proxy-Authorization, que lleva sus credenciales (RFC 9110, 407 Proxy Authentication Required, Proxy-Authenticate y Proxy-Authorization). MDN resume lo mismo para quien busca el código (MDN, 407).
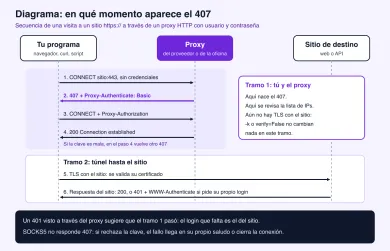
En la práctica, el intercambio es corto. El proxy contesta 407 y anuncia un esquema, por ejemplo Basic. Algunos clientes esperan ese desafío antes de enviar la clave. Otros, como curl cuando le pasas --proxy-user, la envían desde la primera petición. Por eso el 407 que importa es el que vuelve después de haber enviado credenciales, o el que aparece cuando el programa nunca las envía.
En sitios https:// el orden importa todavía más. Tu programa pide al proxy un túnel con el método CONNECT (RFC 9110, CONNECT), y si el proxy exige credenciales responde 407 a esa petición. Con un proxy http://, esa respuesta llega antes de cualquier TLS con el sitio. Si el propio proxy usa https://, hay además una capa TLS hasta el proxy, así que no conviene generalizar el orden. Lo que sí vale en todos los casos es que el 407 lo decide el proxy, no el sitio de destino.
| Situación | Quién responde | Cabecera del desafío | Cabecera o mecanismo de la respuesta |
|---|---|---|---|
| 407 Proxy Authentication Required | Un proxy en el camino | Proxy-Authenticate | Proxy-Authorization |
| 401 Unauthorized | El sitio o la API de destino | WWW-Authenticate | Authorization |
| SOCKS5 con clave rechazada | El servidor SOCKS5 | Sin código HTTP | Usuario y contraseña en la subnegociación de RFC 1929 |
La última fila confunde a mucha gente. Un proxy SOCKS5 no devuelve 407, porque no habla HTTP con tu cliente. Si ningún método de autenticación le sirve, responde con el método X'FF' y el cliente debe cerrar la conexión (RFC 1928). Si rechaza la clave, lo que ves es un fallo de autenticación SOCKS o una conexión cerrada. Un 407 con una configuración que debería ser SOCKS5 suele indicar que el cliente está hablando HTTP con ese puerto, o que hay otro proxy HTTP delante. La diferencia entre ambos protocolos está en la guía de SOCKS5 frente a HTTP.
Un 401 visto a través del proxy es una buena pista. Sugiere que el tramo hasta el proxy ya se autenticó y que el login que falta es el del sitio. Es una pista y nada más, porque el código por sí solo no dice cuántos intermediarios hay.
02Diagnóstico rápido: del síntoma a la causa
Empieza por lo que ves. La tabla relaciona síntomas con comprobaciones concretas.
| Síntoma | Causa probable | Qué revisar |
|---|---|---|
| El 407 sigue aunque pusiste la contraseña | Usuario o contraseña incorrectos | Copia otra vez las credenciales del proxy desde el panel |
El cliente nunca envía Proxy-Authorization | Falta la clave en el programa o el campo no existe | Campos de proxy del programa y esquemas que admite |
| Ayer funcionaba y hoy da 407 | Cambió tu IP pública y usas lista de IPs | Tu IP actual, sin proxy, frente a la lista del panel |
| Falla con una contraseña concreta o en una sola herramienta | Caracteres especiales sin codificar | Codificación de la contraseña dentro de la URL del proxy |
| Windows pide "credenciales del proxy" en cada arranque | Posible configuración corporativa o credencial no guardada o rechazada | Pregunta a TI qué esquema usa y si tu equipo está en el dominio |
| 407 tras cambiar país o sesión en el usuario | Parámetros mal montados en el nombre de usuario | Formato documentado por el proveedor |
| 407 o error tras vencer el plan o agotar el saldo | Cuenta suspendida o sin saldo | Estado del plan y saldo en el panel |
Sobre la última fila: cada proveedor responde de forma distinta cuando un plan vence. A veces es un 407, otras veces otro código o una conexión cerrada. Revisa el estado de la cuenta antes de pasar una hora cambiando contraseñas.
El orden tiene una razón. Con curl -v o la pestaña Red del navegador ves si el 407 trae Proxy-Authenticate y qué esquema pide. La norma exige esa cabecera en cada 407 que genera un proxy, así que una respuesta 407 sin ella no es lo que describe RFC 9110. En ese caso conviene averiguar qué equipo la envía antes de culpar a tu proveedor. Si el proxy anuncia NTLM o Negotiate, una clave Basic no basta: el cliente tiene que responder con un esquema que soporte y que el proxy haya anunciado.
03Usuario y contraseña: dónde suele fallar
La causa más común es la más simple: el proxy no recibió lo que esperaba. Antes de buscar algo raro, repasa esta lista.
- Copia las credenciales del proxy directamente del panel. Con frecuencia son distintas del login de la web del proveedor.
- Busca espacios invisibles. Un espacio o un salto de línea al final, copiado sin querer, basta para recibir 407.
- Revisa host y puerto. Algunos proveedores tienen pasarelas y puertos distintos por producto, y la clave de uno no abre el otro.
- Rehaz el nombre de usuario si lleva opciones. En proxies residenciales y móviles es habitual meter el país, la ciudad o la sesión dentro del propio usuario. La sintaxis cambia de un proveedor a otro y un separador mal puesto acaba en 407.
Ese último punto aparece mucho con las sesiones fijas. Quien quiere mantener la misma IP unos minutos añade un identificador de sesión al usuario, y una errata ahí se convierte en un login rechazado. Si tu caso va de sesiones y rotación, la guía de proxy rotativo y sesiones sticky explica la parte que no es de autenticación.
Un truco práctico: prueba la misma credencial en dos programas. Si funciona en curl y falla en el navegador, la clave suele estar bien y el fallo está en el campo donde la escribiste. Si se trata de un proxy corporativo en Windows, consulta con TI el esquema de autenticación y la política de guardado de credenciales; son ajustes distintos del panel de un proveedor comercial.
04Autorización por IP y la IP pública que cambió
Con la autorización por IP registras en el panel la dirección pública desde la que te conectas. El proxy acepta lo que llega desde esa IP, sin pedir contraseña. Es cómodo para servidores con IP fija, y en casa o en la oficina es una causa frecuente de 407 "misteriosos".
El motivo es que tu IP pública cambia más de lo que parece. El operador puede asignarte otra después de un corte de luz o de reiniciar el router. Algunos operadores usan CGNAT, donde varios clientes comparten la misma IPv4. Con datos móviles la dirección puede cambiar con frecuencia. Y si tu script corre en un servidor en la nube, la IP que cuenta es la del servidor, no la de tu portátil.
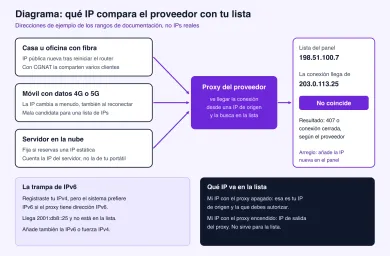
Luego está la trampa de IPv6. Si registras tu IPv4, pero el nombre del proxy también resuelve a IPv6 y tu sistema lo usa, la conexión sale desde tu dirección IPv6, que quizá no está en la lista. El proxy la rechazará con un 407 o cerrará la conexión, según el proveedor. Así se explica el caso "funciona en el móvil y no en el portátil" dentro de la misma red. Si no conoces la diferencia, revisa qué cambia con los proxies IPv6.
Para comprobarlo, abre Mi IP con el proxy apagado. Esa dirección, IPv4 o IPv6, es la que debe estar en la lista. Con el proxy encendido, la misma página muestra la IP de salida del proxy, que es otra cosa y no sirve para la lista.
| Criterio | Usuario y contraseña | Lista de IPs autorizadas |
|---|---|---|
| Cambias de red (casa, datos móviles, viaje) | Sigue funcionando | Hay que actualizar la lista |
| Script en un servidor con IP fija | Funciona, pero la clave vive en el código o en variables | Cómodo, sin secreto que guardar |
| Varias personas o máquinas | Una credencial se reparte entre todas | Cada IP entra en la lista |
| Riesgo si se filtra | Quien tenga la clave usa tu plan | Solo quien salga de la IP autorizada |
| Programa sin campo de contraseña | No sirve | Lo resuelve |
No hay un método mejor en general. Para una máquina fija en un centro de datos, la lista de IPs da menos guerra. Para portátil y móvil, usuario y contraseña se rompen menos.
05Caracteres especiales en la contraseña: codificar sin desactivar TLS
Cuando la contraseña va dentro de la URL del proxy, algunos caracteres cambian de significado. La @ separa la clave del host. Los dos puntos separan usuario y contraseña. La # abre un fragmento. La barra y el ? cambian la ruta. El % anuncia un código. Con una contraseña como cl@ve:Mx/26# la URL queda mal formada: curl la rechaza con "Unsupported proxy syntax" y Python falla con InvalidURL.
La solución es codificar cada carácter especial con porcentaje. Con el usuario ficticio usuario-prueba y la contraseña ficticia cl@ve:Mx/26#, la versión codificada es cl%40ve%3AMx%2F26%23. En Python lo hace la biblioteca estándar:
from urllib.parse import quote

clave = "cl@ve:Mx/26#"              # valor ficticio
codificada = quote(clave, safe="")  # cl%40ve%3AMx%2F26%23
proxy = "http://usuario-prueba:" + codificada + "@proxy.ejemplo:8000"
print(proxy.replace(codificada, "***"))  # nunca imprimas la clave real
En curl puedes pasar usuario y contraseña aparte, sin montar la URL. Eso evita el problema de la @, aunque no el de los %, como verás abajo. La norma para Basic dice que el usuario no puede contener dos puntos, porque el primero separa usuario y contraseña, y el resto forma parte de la contraseña (RFC 7617, sección 2). Por eso una contraseña con dos puntos funciona en --proxy-user, pero Basic no puede representar un usuario que incluya dos puntos.
curl -x http://proxy.ejemplo:8000 --proxy-user 'usuario-prueba:cl@ve:Mx/26#' https://ejemplo.com/
Probamos estas variantes en un laboratorio local que escucha solo en 127.0.0.1, con credenciales inventadas. El proxy de prueba registraba exactamente qué bytes recibía. El entorno fue curl 8.18.0 sobre Linux y Python 3.14 con urllib. No es el entorno de ningún proveedor comercial ni de tu equipo, y el resultado describe esas versiones concretas.
| Qué enviamos | Cliente | Qué recibió el proxy de prueba |
|---|---|---|
| Sin credenciales | curl | 407 con Proxy-Authenticate: Basic |
| Contraseña incorrecta | curl | 407 |
cl@ve:Mx/26# sin codificar en la URL | curl | No llega al proxy: Unsupported proxy syntax (código 5) |
cl@ve:Mx/26# sin codificar en la URL | urllib | No llega al proxy: InvalidURL por puerto no numérico |
cl%40ve%3AMx%2F26%23 en la URL | curl y urllib | 200; recibió cl@ve:Mx/26# |
cl@ve:Mx/26# en --proxy-user | curl | 200; recibió cl@ve:Mx/26# |
cien%41real en la URL | curl y urllib | 200; recibió cienAreal |
cien%41real en --proxy-user | curl | 200; recibió cienAreal |
cien%2541real en la URL o en --proxy-user | curl | 200; recibió cien%41real |
contraseña1 con ñ en --proxy-user | curl | 200; la ñ viajó como c3 b1 (UTF-8) |
CONNECT a un sitio https:// sin credenciales, con y sin -k | curl | 407 idéntico en ambos casos |
| Proxy que anuncia solo NTLM, con Basic | curl | 407 con Proxy-Authenticate: NTLM |
Dos sorpresas merecen atención. La primera es que curl 8.18.0 también decodifica los % en --proxy-user. El manual de curl documenta la decodificación para las credenciales dentro de la URL del proxy, pero no lo dice en la entrada de -U. Nuestra prueba muestra que sí ocurre en --proxy-user. En la versión probada, si tu clave tiene un % literal, escríbelo como %25 en ambos sitios; comprueba el comportamiento de otras versiones. Y como el propio manual advierte, los argumentos de la línea de comandos pueden verse en listados de procesos durante un instante. Para una clave real, puedes pasar solo el usuario a --proxy-user y escribir la contraseña en la solicitud interactiva, o usar un fichero de configuración protegido. Expandir una variable dentro del argumento no evita que el valor aparezca en la lista de procesos.
La segunda es la ñ. curl envía los bytes UTF-8 de la contraseña (c3 b1). RFC 7617 deja sin fijar la codificación predeterminada de Basic y permite pedir UTF-8 con charset="UTF-8"; otros sistemas pueden esperar ISO-8859-1. Un proveedor puede aceptar una u otra, así que no lo des por hecho. Si puedes elegir, usa una clave solo con letras y números ASCII. Más ejemplos de línea de comandos en la guía de curl con proxy y, para scripts, en Python requests con proxy.
Conviene saber qué viaja por la red. El esquema Basic une usuario:contraseña y lo pasa a Base64. Base64 no es cifrado: quien vea esa cabecera tiene la clave. La propia norma advierte que Basic transmite la contraseña en claro sin TLS (RFC 7617, sección 1). Si hablas con el proxy por http://, ese tramo va en claro. No reutilices la contraseña del proxy en otro sitio, y usa una dirección https:// para el propio proxy cuando el proveedor la ofrezca.
Y aquí va el atajo que más se repite en los foros: desactivar la verificación de certificados para "arreglar" el 407. -k en curl o verify=False en Python no resuelven un 407. En nuestra prueba, el CONNECT sin credenciales dio el mismo 407 con y sin -k. Lo único que consiguen esas opciones es que tu programa acepte certificados falsos, también el de alguien en medio. Si un proxy te exige instalar su propio certificado raíz, eso es inspección del tráfico y merece una pregunta directa al proveedor o a TI antes de aceptarlo.
Si todavía no tienes proveedor, compara fichas y revisa en cada una cómo autoriza el acceso: usuario y contraseña, lista de IPs, o ambos.
SOAX vende proxies residenciales y móviles rotativos en un pool compartido de créditos, con datacenter e ISP en los mismos planes. Builder empieza en $200/mes + IVA (200 créditos); el tráfico Tier 1 es $3/GB en Builder.
06Cómo comprobar que la autenticación ya funciona
Con la credencial corregida, verifica en dos pasos, porque cada uno responde a una pregunta distinta.
El primero es el punto de acceso. El verificador de proxies acepta el formato user:pass@ip:port y ejecuta sus comprobaciones desde nuestro servidor, no desde tu red. Eso valida la combinación de host, puerto, usuario y contraseña, y si marcas sitios concretos, también el acceso a esos destinos. No valida tu lista de IPs, porque la prueba sale de nuestro servidor y no de tu red.
El segundo es la ruta de tu programa. Abre Mi IP desde la aplicación configurada. Si aparece la IP de salida esperada en vez de la directa, eso confirma la ruta de ese pedido. Otros destinos pueden ir por otra ruta debido a PAC o excepciones. Si aparece la IP directa en vez de la esperada, ese pedido probablemente no usó el proxy previsto. Si vuelve el 407, el problema sigue en la credencial o en la lista.
Dos consejos más. Prueba primero con una URL https:// sencilla y luego con el sitio que de verdad te interesa, para no confundir un bloqueo del destino con el 407. Y si el navegador muestra una ventana de login del proxy cada vez, puede faltar el guardado de credenciales o el proxy puede seguir rechazándolas; los pasos para cada navegador están en configurar proxy en Chrome y Firefox. Si el fallo no es de autenticación, sigue con el diagnóstico general de proxy que no funciona.
Antes de contratar, pregunta cómo trata el proveedor la autorización: si permite usuario y contraseña y lista de IPs a la vez, cuántas IPs admite la lista y si tiene pasarela https://. El tipo de IP también cuenta. Los residenciales y los móviles suelen llevar país y sesión dentro del usuario, mientras que en los de centro de datos la lista de IPs suele ser la opción más cómoda.
07Preguntas frecuentes
¿Qué significa el error 407 en un proxy?
¿Qué diferencia hay entre el error 401 y el 407?
¿Por qué el proxy da 407 si la contraseña es correcta?
¿Cómo pongo una contraseña con @ en la URL del proxy?
¿Desactivar la verificación SSL soluciona el error 407?
¿Un proxy SOCKS5 puede dar error 407?
¿Qué IP tengo que poner en la lista de IPs autorizadas?
Artículos relacionados
Ancho de banda de un proxy: consumo y cálculo del coste
Qué significa el ancho de banda en una tarifa de proxy, qué consume tráfico, cómo los reintentos encarecen cada resultado y cómo calcular un presupuesto mensual.
Proxy vs. VPN: diferencias y cuándo usar cada uno
Diferencia entre proxy y VPN según qué apps cubre cada uno, cómo tratan el cifrado y el DNS, qué IP ves al salir y qué opción conviene para tu tarea.
Cómo funcionan los proxies móviles: rotación de IP y sesiones
Por qué un sitio te sigue reconociendo tras cambiar la IP: de qué está hecha la salida móvil, para qué usa el operador CGN, los tres tipos de «sesión», qué cambia de verdad la rotación y qué comprobar antes de alquilar.