Proxies gratis: riesgos y límites antes de usarlos
Qué ve quien opera un proxy gratis, qué pasa con tus contraseñas, lista pública o prueba oficial y cómo probar sin arriesgar tus cuentas.
Proxies gratis: riesgos y límites antes de usarlos
Has encontrado una lista de proxies gratis y te preguntas si sirve para algo serio. Este texto explica qué puede ver quien opera ese proxy, qué pasa con tus contraseñas, por qué una lista pública y una prueba oficial no son lo mismo y cómo hacer una prueba sin poner en riesgo tus cuentas. No publicamos listas de IPs ni claves gratis, y Top Proxy no vende proxies. Comparamos proveedores.
01Lista pública o prueba oficial: dos cosas distintas
"Proxy gratis" se usa para dos cosas que no se parecen en nada.
La primera es una lista pública. Es una tabla de direcciones IP y puertos que alguien recopila escaneando internet o copiando otras listas. Detrás de cada línea puede haber un servidor mal configurado que su dueño nunca quiso abrir, un equipo de pruebas olvidado, un dispositivo que reenvía tráfico sin que su dueño lo sepa o un servidor montado a propósito para recoger lo que pasa por él. La lista no te dice cuál de esos casos tienes delante. No hay contrato, no hay una política de privacidad que puedas leer y no hay nadie a quien reclamar si algo sale mal.
La segunda es una prueba oficial. Te registras en la web de un proveedor, aceptas sus condiciones y recibes credenciales propias para un volumen o un periodo limitados. Algunas pruebas son gratuitas. Otras cuestan poco y duran unos días. Muchas piden verificar tu identidad o explicar para qué vas a usar el servicio. Sigues confiando tu tráfico a un tercero, pero ahora sabes quién es, qué dice que registra, qué tipo de IP te entrega y dónde escribir si la conexión falla.
Para mí, la diferencia que importa no es el precio. Es saber quién está al otro lado del cable. Un proxy es un intermediario que tu programa elige usar, y la especificación de HTTP lo define así, como un agente que reenvía peticiones en tu nombre (RFC 9110). Todo lo que ese intermediario pueda leer o cambiar depende de lo que tú le envíes y de cómo se lo envíes. De eso va la siguiente sección.
02Qué puede ver quien opera el proxy: HTTP, HTTPS y confianza
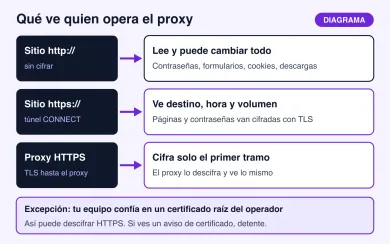
Empecemos por el caso peor. Si visitas una página que empieza por http:// a través de un proxy, el operador recibe la petición entera en texto claro. Ve la dirección completa, las cookies, lo que escribes en los formularios y la respuesta del servidor. También puede cambiarla. Puede insertar un script, sustituir un enlace de descarga o añadir publicidad. La documentación de Chromium lo dice sin rodeos: con un proxy HTTP, las peticiones http:// viajan en claro (Chromium, proxy support).
Con una página https:// la cosa cambia. El navegador envía al proxy una petición CONNECT con el host y el puerto de destino, y a partir de ahí el proxy se limita a reenviar bytes. La RFC 9110 describe ese túnel como un relé ciego entre dos conexiones. El cifrado TLS va de tu navegador al sitio, y el proxy no puede leer las páginas ni las contraseñas que viajan dentro. Lo que sí ve es a qué host te conectas, a qué hora, durante cuánto tiempo y cuántos datos pasan. Para mucha gente eso ya es bastante información.
Hay una excepción que conviene conocer. Si tu equipo confía en un certificado raíz que controla el operador del proxy, este puede descifrar el tráfico HTTPS, leerlo y volver a cifrarlo. Así funciona la inspección TLS en muchas redes de empresa y en algunos antivirus, y es legítimo cuando lo gestiona alguien en quien confías. Un proxy gratis no puede hacerlo sin ese certificado. Si lo intenta, el navegador muestra un aviso de certificado. Ese aviso es la señal para cerrar la pestaña. Y si un servicio gratuito te pide instalar su certificado o una app propia "para que funcione", la respuesta es no.
Otra confusión frecuente es la de "proxy HTTPS". Algunos proveedores ofrecen conectarte al proxy por TLS, con una dirección del tipo https://proxy:puerto. Según Chromium, eso protege el tramo entre tu equipo y el proxy, y además oculta el nombre del destino a quien mire tu red local, por ejemplo el wifi de una cafetería. Pero el proxy descifra ese primer tramo. Ve lo mismo que vería un proxy HTTP normal, y si el sitio es http://, sigue leyéndolo entero. Un proxy HTTPS cifra el primer tramo, no el recorrido completo.
SOCKS5 funciona a otro nivel. Reenvía conexiones TCP sin mirar qué protocolo llevan dentro y no cifra nada por sí mismo (RFC 1928). Si lo que viaja dentro es HTTPS, el contenido sigue protegido por TLS. Si es otra cosa sin cifrar, el operador la ve.
| Lo que eliges | Qué decide | Qué ve el operador del proxy | Qué no garantiza |
|---|---|---|---|
Proxy HTTP y sitio http:// | Protocolo entre tu app y el proxy | Todo: direcciones, cookies, formularios, contraseñas. Puede modificar la página | Nada de privacidad frente al operador |
Proxy HTTP y sitio https:// con CONNECT | Protocolo, con túnel hasta el sitio | Host y puerto de destino, hora, duración y volumen | Que el operador no registre a qué sitios vas |
| Proxy HTTPS (TLS hasta el proxy) | Cifrado del primer tramo | Lo mismo que un proxy HTTP. Tu red local deja de ver el destino | Cifrado del tramo entre el proxy y el sitio |
| SOCKS5 | Protocolo de transporte TCP | Destino y volumen. El contenido, si no va cifrado | Cifrado propio o resolución DNS remota en todos los clientes |
| Tipo de IP: datacenter, residencial o móvil | Lo que ve el sitio de destino | No cambia lo que ve el operador | Que el sitio acepte la IP o que no la marque |
| Operador: lista pública o proveedor con prueba | En quién confías | Depende de su honestidad y de su configuración | Ninguna prueba técnica muestra qué registra |
La tabla separa tres decisiones que a menudo se mezclan. El protocolo dice cómo habla tu programa con el proxy. El tipo de IP dice qué ve el sitio al que llegas. Un proxy residencial puede ofrecerse por HTTP o por SOCKS5, y un proxy de datacenter también. Y el operador decide qué pasa con tus datos mientras están en su servidor. Una lista pública no te da información sobre ninguna de las tres cosas hasta que la pruebas, y sobre la última no te la da nunca.
03El riesgo para tus contraseñas y tus cuentas
Las contraseñas pueden filtrarse por más vías de las que parece.
La más obvia es iniciar sesión en un sitio http://. Hoy quedan pocos, pero existen: paneles de routers, foros antiguos, intranets, servicios hechos a mano. A través de un proxy desconocido, esa contraseña llega al operador tal cual.
La segunda vía es la autenticación del propio proxy. Cuando un proveedor te da usuario y contraseña para su proxy HTTP, el esquema más común es Basic, y Basic solo codifica las credenciales en base64, que no es cifrado. La RFC 7617 advierte que, sin TLS, usuario y contraseña viajan en claro. Con SOCKS5 ocurre algo parecido. El método de usuario y contraseña de la RFC 1929 manda la contraseña en texto claro, y la propia RFC desaconseja usarlo donde alguien pueda escuchar la red. Las listas públicas rara vez piden credenciales, pero esto importa en cuanto pasas a una prueba oficial y te conectas desde una red que no controlas. En ese caso, usa la conexión por TLS al proxy si el proveedor la ofrece, o la autorización por IP en lugar de contraseña.
La tercera es el contenido inyectado. En una página http:// el operador puede añadir un formulario falso o cambiar un enlace de descarga por otro archivo. No necesita robar nada en ese momento. Le basta con que tú hagas clic.
La cuarta tiene que ver con la reputación de la IP, no con la contraseña. Una IP de una lista pública la usan a la vez muchas personas que no conoces, y algunas de ellas pueden estar haciendo spam, fuerza bruta o fraude. Si inicias sesión en tu cuenta real desde esa IP, la plataforma puede pedirte verificación extra, bloquear el acceso o asociar tu cuenta a un historial ajeno. Ese efecto no desaparece con HTTPS.
Por eso la regla práctica es sencilla. Nada personal a través de un proxy de lista pública: ni correo, ni banca, ni redes sociales, ni el panel de tu tienda. Aunque el sitio use HTTPS y la contraseña no sea legible, el riesgo de cuenta sigue ahí y no ganas nada a cambio.
04Límites de velocidad, estabilidad y reputación
Supongamos que tu tarea no toca ninguna cuenta. Aun así, un proxy de lista pública tiene límites que conviene conocer antes de construir nada encima.
Duran poco. Un servidor abierto por error se cierra cuando su dueño lo descubre, y un equipo comprometido desaparece cuando lo limpian. La lista que copiaste por la mañana puede estar medio muerta por la tarde. No damos porcentajes porque no hemos medido ninguna lista concreta, y desconfía de quien los dé sin explicar cómo los obtuvo.
La velocidad es impredecible. No sabes cuántas personas comparten ese proxy ni qué ancho de banda tiene. El mismo proxy puede responder bien en una prueba y fallar en la siguiente.
Los datos de la lista pueden no coincidir con la realidad. El país que aparece en la tabla sale de alguna base de geolocalización, y el sitio de destino puede usar otra que dé un resultado distinto. El protocolo anunciado puede ser incorrecto. Y la etiqueta "residencial" en una lista gratuita no se puede verificar sin probarla.
La reputación suele ser mala. Muchos sitios bloquean rangos de datacenter y direcciones conocidas como proxies abiertos, y una parte de esas IP figura en listas negras DNSBL. Una IP en esas listas recibe más captchas y más bloqueos.
Algunos ni siquiera ocultan tu IP. Un proxy "transparente" reenvía tu dirección original en cabeceras como X-Forwarded-For. Si lo usas creyendo que estás oculto, el sitio ve tu IP real igualmente.
Una prueba oficial tiene sus propios límites: poco tráfico, pocas conexiones simultáneas, a veces restricciones sobre qué sitios puedes visitar. Pero eliges país y tipo de IP, puedes pedir sesiones que mantengan la misma IP durante un rato y hay alguien que responde. Ni una ni otra opción garantizan que un sitio concreto acepte la IP. Eso solo se sabe probando con ese sitio.
05Cómo elegir entre una lista pública y una prueba oficial
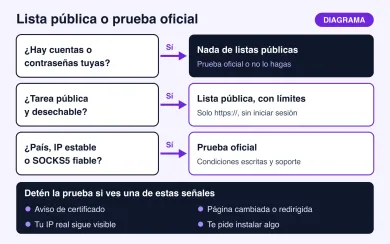
Tres preguntas resuelven casi todos los casos.
¿La tarea toca cuentas, contraseñas, cookies de sesión o datos personales? Si la respuesta es sí, descarta la lista pública sin más vueltas. No hay forma de comprobar qué hace su operador.
¿Es una tarea pública y desechable? Por ejemplo, ver cómo se muestra una página pública desde otro país sin iniciar sesión, o comprobar que tu script sabe manejar un proxy que falla. Ahí una lista pública puede bastar, siempre con sitios https://, sin credenciales y aceptando que el proxy puede caer en cualquier momento.
¿Necesitas un país concreto, una IP estable durante la sesión, SOCKS5 que funcione de verdad o un tipo de IP residencial o móvil? Entonces lo que buscas es una prueba oficial.
| Criterio | Lista pública | Prueba oficial |
|---|---|---|
| Quién opera el servidor | Desconocido | Empresa identificada, con condiciones escritas |
| Credenciales | Normalmente ninguna, IP compartida con desconocidos | Propias, por usuario y contraseña o por IP autorizada |
| Tipo de IP y país | Lo que diga la lista, sin verificar | Los eliges en el panel |
| Estabilidad | Sin compromiso, puede caer en minutos | Limitada por el volumen de la prueba, con soporte |
| Uso con cuentas propias | No | Posible, si el proveedor y la plataforma lo permiten |
| Coste | Cero en dinero, el coste es el riesgo | Gratis o bajo, a veces con verificación de identidad |
Si te quedas con la prueba oficial, en el catálogo de proxies residenciales puedes filtrar por tipo y por país, y cada tarjeta indica si el proveedor tiene prueba y en qué condiciones. Lo mismo vale para el catálogo de proxies móviles y para los proxies de datacenter, que suelen bastar para tareas de volumen en sitios que no puntúan la reputación de la IP. Estos tres proveedores tienen redes residenciales grandes. Revisa en su ficha qué prueba ofrecen hoy antes de registrarte, porque esas condiciones cambian y no las damos por supuestas.
SOAX vende proxies residenciales y móviles rotativos en un pool compartido de créditos, con datacenter e ISP en los mismos planes. Builder empieza en $200/mes + IVA (200 créditos); el tráfico Tier 1 es $3/GB en Builder.
Bright Data es una gran red de proxies para recopilar datos: IP residenciales, móviles, ISP y de datacenter en unos 195 países. El tráfico residencial se puede pagar por uso sin suscripción, y las direcciones de datacenter e ISP se venden en paquetes desde 10 IP. El acceso residencial y móvil exige verificar la identidad.
Antes de registrarte en cualquier prueba, decide qué vas a probar y con qué sitio. Así gastas el volumen limitado en la pregunta que te importa y no en navegar al azar.
06Cómo hacer una prueba sin poner en riesgo tus cuentas
Da igual que el proxy venga de una lista o de una prueba oficial. El orden es el mismo.
- Abre un perfil de navegador limpio, sin sesiones iniciadas ni contraseñas guardadas. Si vas a probar desde un script, usa una variable de entorno o un archivo aparte para el proxy, no tu configuración habitual.
- Sin proxy, entra en mi IP y anota tu dirección, tu país y tu proveedor. Es la referencia para saber después si algo cambió.
- Pasa el proxy o la lista por el verificador de proxies. Pega una línea por proxy, elige los sitios a los que tiene que llegar y pulsa "Comprobar".
- Configura el proxy en la aplicación o el perfil que vas a usar de verdad y vuelve a abrir mi IP desde ahí mismo.
- Navega solo por páginas públicas
https://. Si aparece un aviso de certificado, la página se ve distinta de lo normal o te redirige a un sitio que no pediste, para.
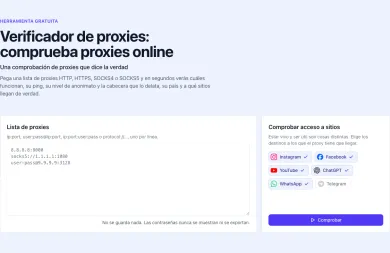
Conviene entender qué hace el verificador y qué no. Un navegador puede usar un proxy SOCKS si lo configuras, pero el JavaScript de una página web no puede abrir conexiones SOCKS o TCP arbitrarias, así que la comprobación ocurre en nuestro servidor. Este se conecta a través de cada proxy a una página de prueba propia y a una lista fija de sitios, y registra con qué IP y qué cabeceras llega la petición. La lista no se guarda y las contraseñas no se muestran ni se exportan. El resultado te dice si ese endpoint responde, con qué protocolo, desde qué ubicación aparente, si reenvía la IP del cliente del test y si está en listas negras.
Lo que no te dice es si tu navegador o tu aplicación pasan de verdad por ese proxy. Hay aplicaciones que ignoran el proxy del sistema. Un navegador puede seguir mostrando tu IP por WebRTC o salir por IPv6 si el proxy solo gestiona IPv4. Y un proxy puede funcionar desde nuestro servidor y rechazar tu conexión porque solo admite IP autorizadas, o al revés. Por eso el paso 4 no es opcional. La única prueba de tu ruta real es la que haces desde la aplicación que vas a usar.
El DNS merece una línea aparte. Antes de conectarse, tu equipo traduce el nombre del sitio a una IP. Con SOCKS5, esa traducción puede hacerla tu equipo o el proxy, según el cliente. En curl, socks5:// resuelve en local y socks5h:// deja que resuelva el proxy. Chrome siempre deja la resolución al proxy cuando usa SOCKS5, y Firefox lo decide con su ajuste network.proxy.socks_remote_dns, según la documentación de Chromium. Si el DNS se resuelve en local, tu proveedor de internet sigue viendo qué dominios consultas, aunque la IP de salida sea otra.
07Cómo leer el resultado sin sacar conclusiones de más
Un resultado del verificador es una foto de un momento. Te dice qué pasó en ese intento concreto, desde nuestro servidor, contra nuestra página de prueba y la lista de sitios que marcaste. No predice cómo irá mañana ni desde tu casa.
| Lo que ves | Qué significa | Qué no significa |
|---|---|---|
| Vivo | El proxy respondió dentro del tiempo límite en ese intento | Que siga vivo dentro de una hora |
| Ping bajo | La ida y vuelta desde nuestro servidor hasta la página de prueba fue rápida | Que sea rápido desde tu conexión o con el sitio que te interesa |
| Elite | Las cabeceras que llegaron a la página de prueba no delataban un proxy | Que los sitios no detecten la IP como proxy por su rango o su historial |
| País | Lo que dice la base GeoLite2 de MaxMind sobre esa IP | Que el sitio de destino use la misma base y vea el mismo país |
| Acceso a un sitio | El proxy llegó a ese sitio de la lista fija | Que puedas iniciar sesión, registrarte o pasar sus controles |
| En lista negra | La IP aparece en al menos una zona DNSBL consultada | Que esté bloqueada en todos los sitios |
| Transparente | La IP del cliente del test llegó en una cabecera como X-Forwarded-For | Nada bueno. Descártalo |
Lee los resultados con algo de escepticismo. Si un proxy de lista pública sale "vivo, Elite y en España", lo único que sabes es que hace un momento respondió así desde nuestro servidor. Si sale en lista negra, espera captchas. Si sale transparente, no te oculta. Y si quieres usar ese proxy durante días, repite la prueba más tarde, porque el resultado de hoy caduca rápido.
Hay algo que ninguna prueba técnica puede medir: qué registra el operador y qué hace con ello. Puedes ver si un proxy responde, qué IP enseña y si altera una página http:// de prueba. No puedes ver sus registros. Esa pregunta solo la responde la identidad de quien opera el servicio, sus condiciones escritas y la posibilidad de reclamarle. Ahí la lista pública pierde siempre, y una prueba oficial te deja al menos leer las condiciones antes de decidir.
08Preguntas frecuentes
¿Son seguros los proxies gratis?
¿Un proxy gratis puede robar mis contraseñas?
¿Proxy gratis o de pago, cuál conviene?
¿Existen proxies residenciales gratis?
¿HTTPS me protege si uso un proxy gratuito?
¿Qué diferencia hay entre un proxy HTTPS y visitar un sitio HTTPS?
¿El verificador de proxies comprueba mi propia conexión?
Artículos relacionados
Cómo funcionan los proxies móviles: rotación de IP y sesiones
Por qué un sitio te sigue reconociendo tras cambiar la IP: de qué está hecha la salida móvil, para qué usa el operador CGN, los tres tipos de «sesión», qué cambia de verdad la rotación y qué comprobar antes de alquilar.
Qué es un proxy ISP o residencial estático
Qué es un proxy ISP, por qué se llama residencial estático, en qué se diferencia una IP fija de una sesión sticky y cómo comprobar el ASN y las condiciones antes de pagar.
Proxy con curl: configuración, autenticación y errores
Configura curl con un proxy HTTP o SOCKS5, separa -U de -u, lee CONNECT, http_proxy y los códigos 407, 7, 28 y 60.